
GitLab CIのシステムは、Pipeline・Stage・Jobを設計し、RunnerとEnvironmentを配置して動かす仕組みです。セキュリティと運用の役割を分けて、継続的なリリースを支えます。
導入では、提供形態や費用、セキュリティ、ベンダー選びまで一体で考える必要があります。
▼関連記事一覧
・GitLab CIのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・GitLab CIのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・GitLab CIのシステム開発の見積相場や費用/コスト/値段について
・GitLab CIのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
GitLab CIのシステムの全体像
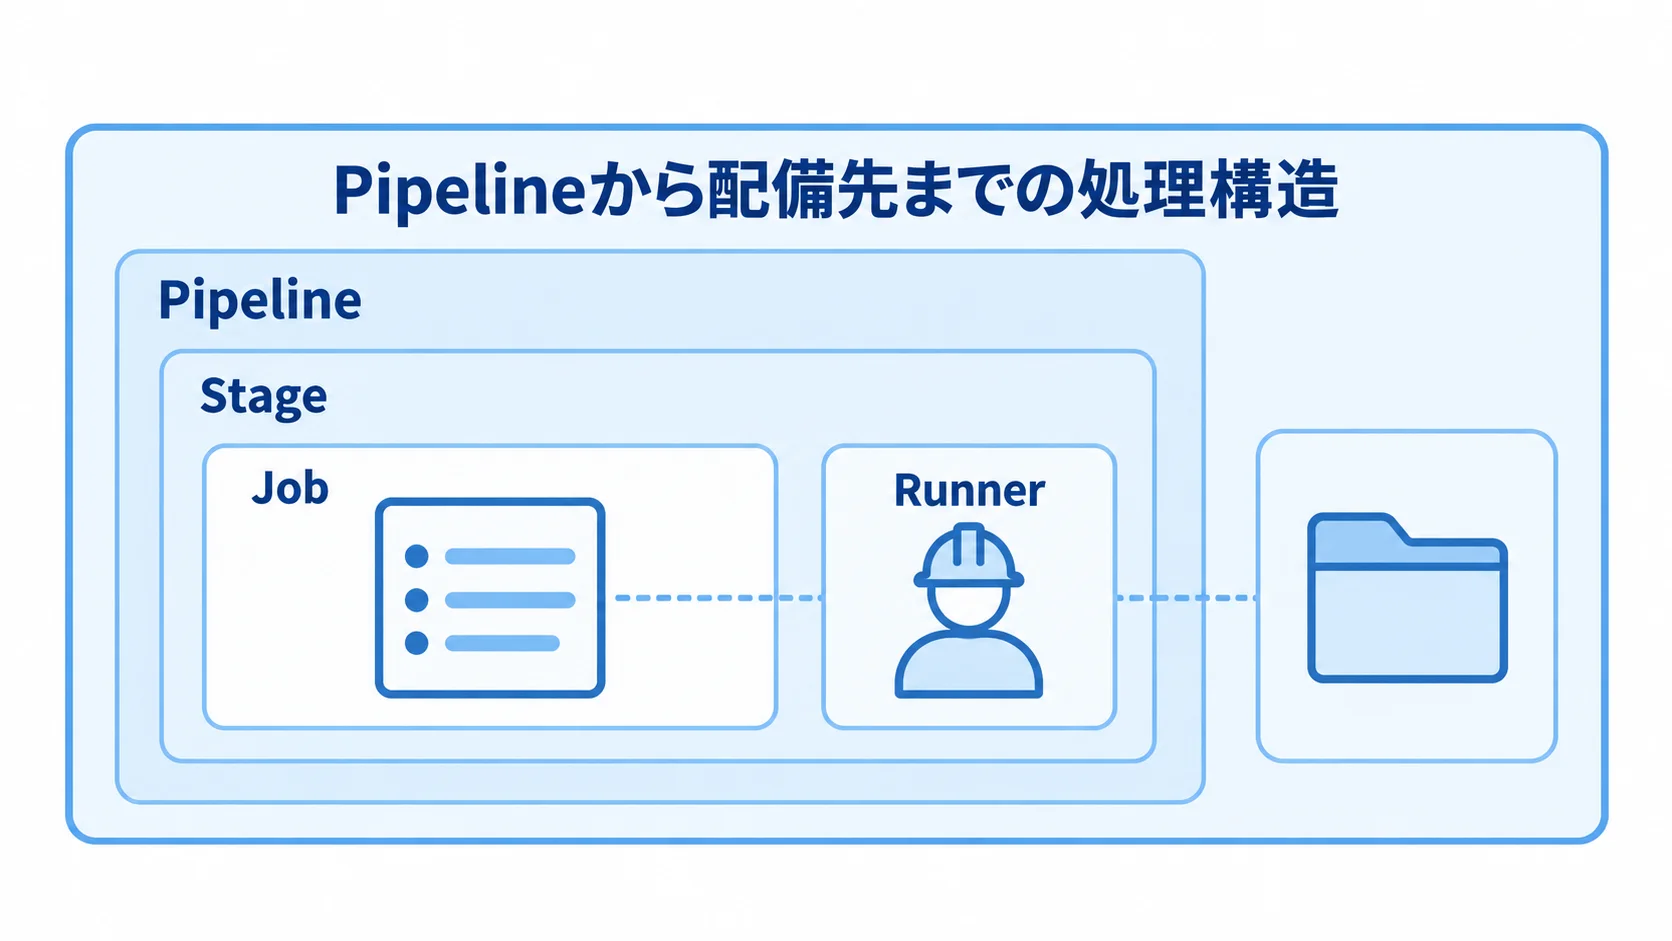
GitLab CIは、リポジトリのコードを決めた手順で検証し、承認済みの成果物を環境へ届けます。手作業を減らしながら、品質とリリース判断の根拠を履歴に残せます。
Pipeline・Stage・Jobの関係
Pipeline、Stage、Jobは、変更から成果物を作る処理を整理する単位です。各単位の役割を押さえておくと、実行履歴を追う際に役立ちます。
- Pipeline:1回の変更に対して実行する一連の処理
- Stage:Build、Test、Security、Deployなどの処理段階
- Job:Stage内の具体的な作業。Runnerが実行し、結果とログを記録
たとえば、Buildでは依存パッケージを取得してアプリケーションを作ります。Testでは単体テストとE2Eテスト、SecurityではSASTや依存関係の検査を行います。
Job間の依存関係をneedsで明示すると、全処理が順に終わるのを待たずに済みます。さらに、キャッシュや並列実行もビルド時間の短縮に役立ちます。
ただし、短縮を優先してテストを省くと、後で品質の問題が表れやすくなります。このため、変更リードタイムと変更失敗率を同時に測り、速さと品質のバランスを確かめます。
RunnerとEnvironmentの役割
Runnerは、Jobを実行するエージェントです。実行基盤の配置方法とExecutorは、発注側と開発会社が必要な環境に合わせて選びます。
- ホスト型Runner:GitLabが管理するRunnerを利用
- Self-Managed Runner:自社クラウド、データセンター、Kubernetesに配置
- Executor:Docker、Kubernetes、Shellなどから選択
Runnerには、OS、ツール、ネットワーク、実機接続の要件に応じた容量と管理が必要です(出典: GitLab Runner公式ドキュメント、2026年)。
Environmentは、開発、検証、ステージング、本番などの実行先です。本番だけ手動承認にし、保護ブランチから実行する設定もできます。
環境ごとに変数を分けておくと、コードの変更とリリースの操作を切り離せます。また、Artifactsやコンテナレジストリに成果物を保存すれば、配布元のコードも追跡できます。
GitLab CIのシステムの種類
GitLab CIの形態は、本体とJobをどこで運用し、誰が責任を持つかで分けられます。選ぶときは料金だけでなく、データの所在地、接続、更新、障害対応、監査要件も判断材料になります。
本体の運用場所、Jobの実行場所、自社が担う責任範囲を並べると、各形態の違いが見えてきます。
GitLab.comを使うSaaS型
GitLab.comは、GitLab本体をクラウドサービスとして使う形態です。サーバーの調達や初期構築、定期更新の負担を抑えられるため、1〜3サービスのPoCにも合います。
GitLab本体の可用性や基盤の運用は、サービス提供側に任せられます。一方で、自社Runnerを使う場合は、OS、ネットワーク、Executor、権限を自社で管理することになります。
プランごとの料金と共有Runnerの利用枠は、2026年8月確認時点で次のとおりです(出典: GitLab公式Pricing、2026年8月確認)。
- Free:1ユーザー月額0ドル、共有Runnerは月400コンピュート分
- Premium:年契約で1ユーザー月額29ドル、共有Runnerは月10,000分
- Ultimate:個別見積もり、共有Runnerは月50,000分
為替や税、保存容量、追加コンピュート分、Runner用インフラ費用は、別に見積もります。
Self-Managedを自社クラウド・オンプレミスで運用する形態
Self-ManagedはGitLab本体を自社クラウドやデータセンターに導入する形態です。選定では、どの条件を重視するかと、その運用を誰が担うかを合わせて考えます。
- 適する要件:閉域網、ソースコードやログの保存場所、社内認証や監査基準を重視
- 自社の責任:更新、バックアップ、障害対応、容量計画、証明書更新
- Runner配置:本体と同じサーバーとは限りません。
- 本番環境:性能と安全性のため別マシンを推奨(出典: GitLab Runner Chart公式ドキュメント、2026年)
- アクセス制御:特権コンテナ・共有Runner・広い社内接続は、CI JobからRunnerホストや別プロジェクトへ影響する恐れ
Dedicated型とハイブリッド構成
運用の負担と実行環境に応じて、Dedicated型とハイブリッド構成を比べます。
- Dedicated型:提供側が単一テナントを管理。データ分離やリージョン指定を重視する組織向け
- 公式の特徴:所在地選択、コードとデータの分離、定期更新(出典: GitLab公式Pricing、2026年8月確認)
- ハイブリッド:GitLab.comを本体にし、Runnerを自社クラウドやKubernetesで管理
たとえば、社内限定の検証や、GPU・実機テスト、特定ミドルウェアを使うJobには、自社Runnerが適しています。
構成図には、本体、Runner、対象環境を記します。加えて、次の項目も書き込みます。
- レジストリ
- Artifacts
- 監視
- 認証
- 秘密情報管理の責任者
GitLab CIのシステム開発・導入の進め方
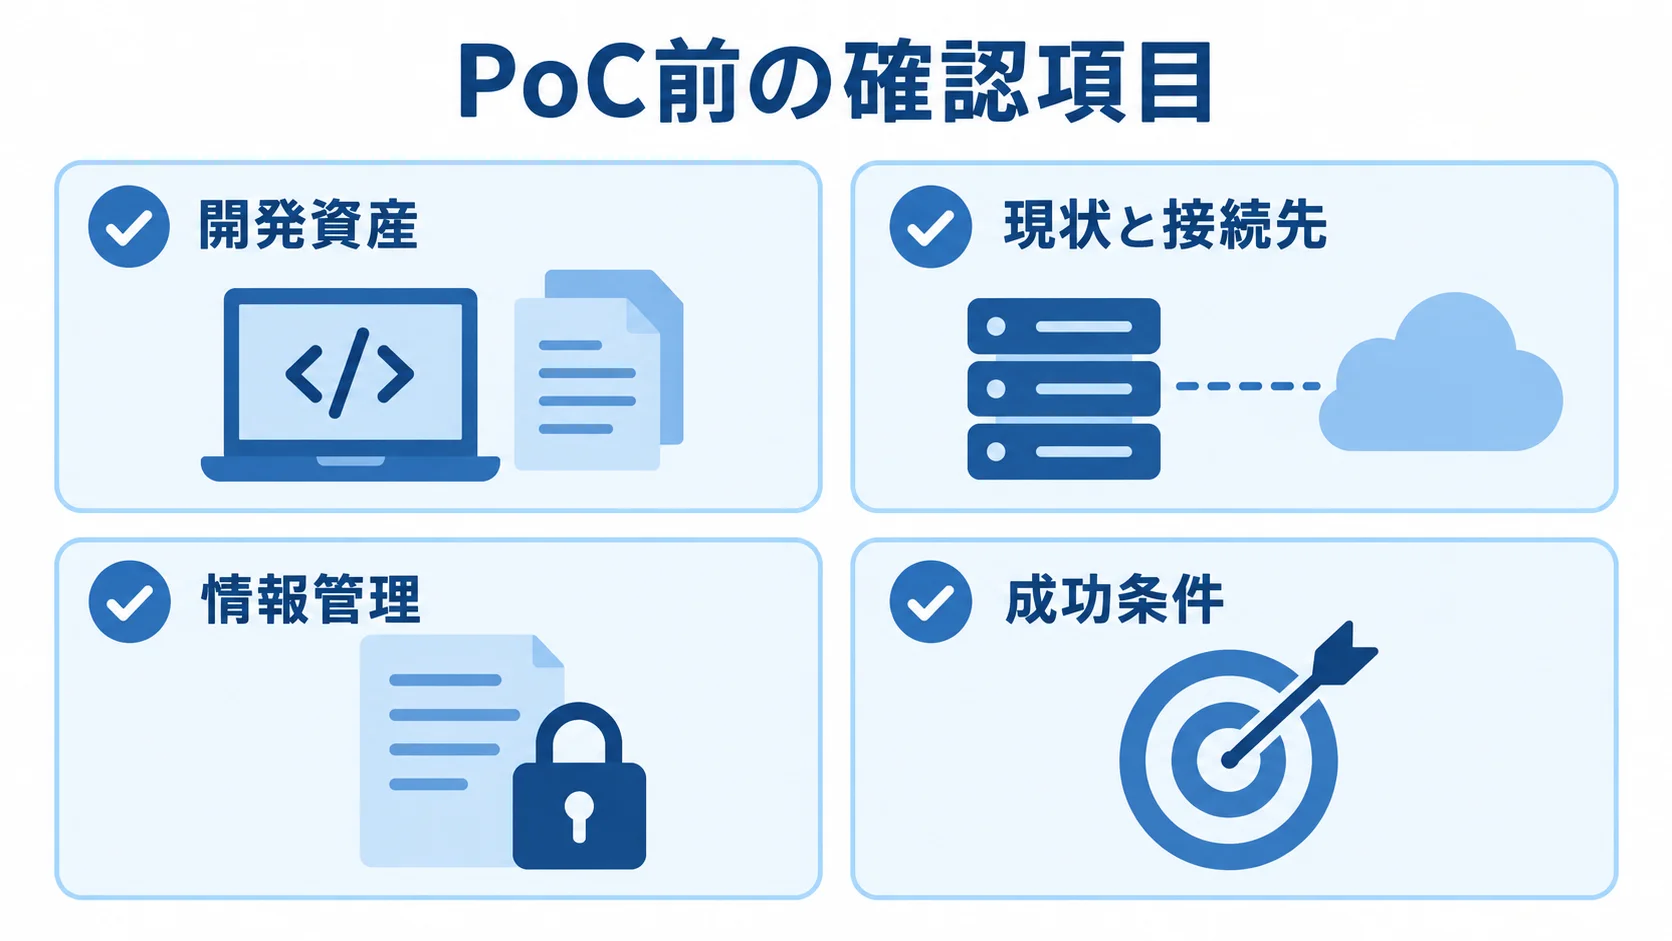
まずは代表的なサービスでPoCを行い、全社のリポジトリは一度に移さず段階的に広げます。標準化を済ませてから展開すると、安全に進められます。
既存のCI/CDから移す場合は、ジョブだけでなく、認証情報、成果物、スケジュール、本番権限、復旧方法まで洗い出します。
要件定義と小規模PoC
要件定義では、パイプラインで解決したい業務課題と、測る目標を決めます。「自動化する」と書いただけでは要件になりにくいため、待ち時間やリリース頻度、テスト漏れ、手動承認の削減幅を具体的に決めます。
PoCの前に確認項目を整理すると、対象サービスと環境を選ぶ材料がそろいます。
- 開発資産:リポジトリ数、利用言語、テスト種別
- 現状と接続先:ビルド時間、デプロイ先、監視・チケット・認証連携
- 情報管理:個人情報の有無と秘密情報の扱い
PoCでは、1〜3サービスを対象に、BuildとTest、Security Scanを通します。さらに、ステージング配備から手動承認、ロールバックまでを一通り実行します。
成功条件には、Jobの原因を追えること、秘密情報がログに出ないこと、本番権限が適切であることを含めます。そのうえで、再実行しても同じ成果物が得られるかを確かめます。
CIテンプレートの標準化と段階移行
PoCの設定を各プロジェクトへコピーすると、後の修正が反映されません。そのため、共通テンプレートやincludeで標準化し、例外には理由と期限を記録します。
共通ルールとして、Stage名とRunnerタグ、ブランチ戦略を定めます。キャッシュ方針とArtifactsの保存期間、失敗通知も、同じルールに含めます。レビュー承認と環境変数名も、そこに加えます。
既存環境から移行する場合は、旧環境とGitLabのジョブの対応表を作ります。対応関係を一覧にし、並行稼働の期間も設けます。
- 対応づける項目:ジョブ名、実行条件、入力変数、成果物、接続先
- 運用の項目:実行時間、失敗時の担当、移行後のGitLab Job
低リスクのサービスから順に本番へ移します。重大なリリースは旧経路へ切り戻せる状態で検証しておくと、業務の停止を避けやすくなります。
運用設計とKPIの計測
運用手順には、Runnerのパッチ、GitLab本体の更新、バックアップを含めます。さらに、ログとArtifactsの容量や証明書を手順に入れます。障害連絡先と変更管理も、手順に入れます。
Self-Managedでは、更新の検証担当、バックアップ世代数、切り戻し条件を先に決めておきます。未決定のままでは障害時に判断が止まるため、早い段階で決めておく必要があります。
効果を測るときは、DORAの代表指標に加えて、実行時間や運用状況も記録します。
- DORA指標:デプロイ頻度、変更リードタイム、変更失敗率、サービス復旧時間
- 実行状況:Pipelineの中央値と95パーセンタイル、失敗Jobの再実行数
- 運用状況:承認待ち時間、Runner稼働率、年間運用工数
導入前の値を測っておけば、開発プロセスが改善したかを説明できます。
GitLab CIのシステムで必要なセキュリティ対策と運用設計
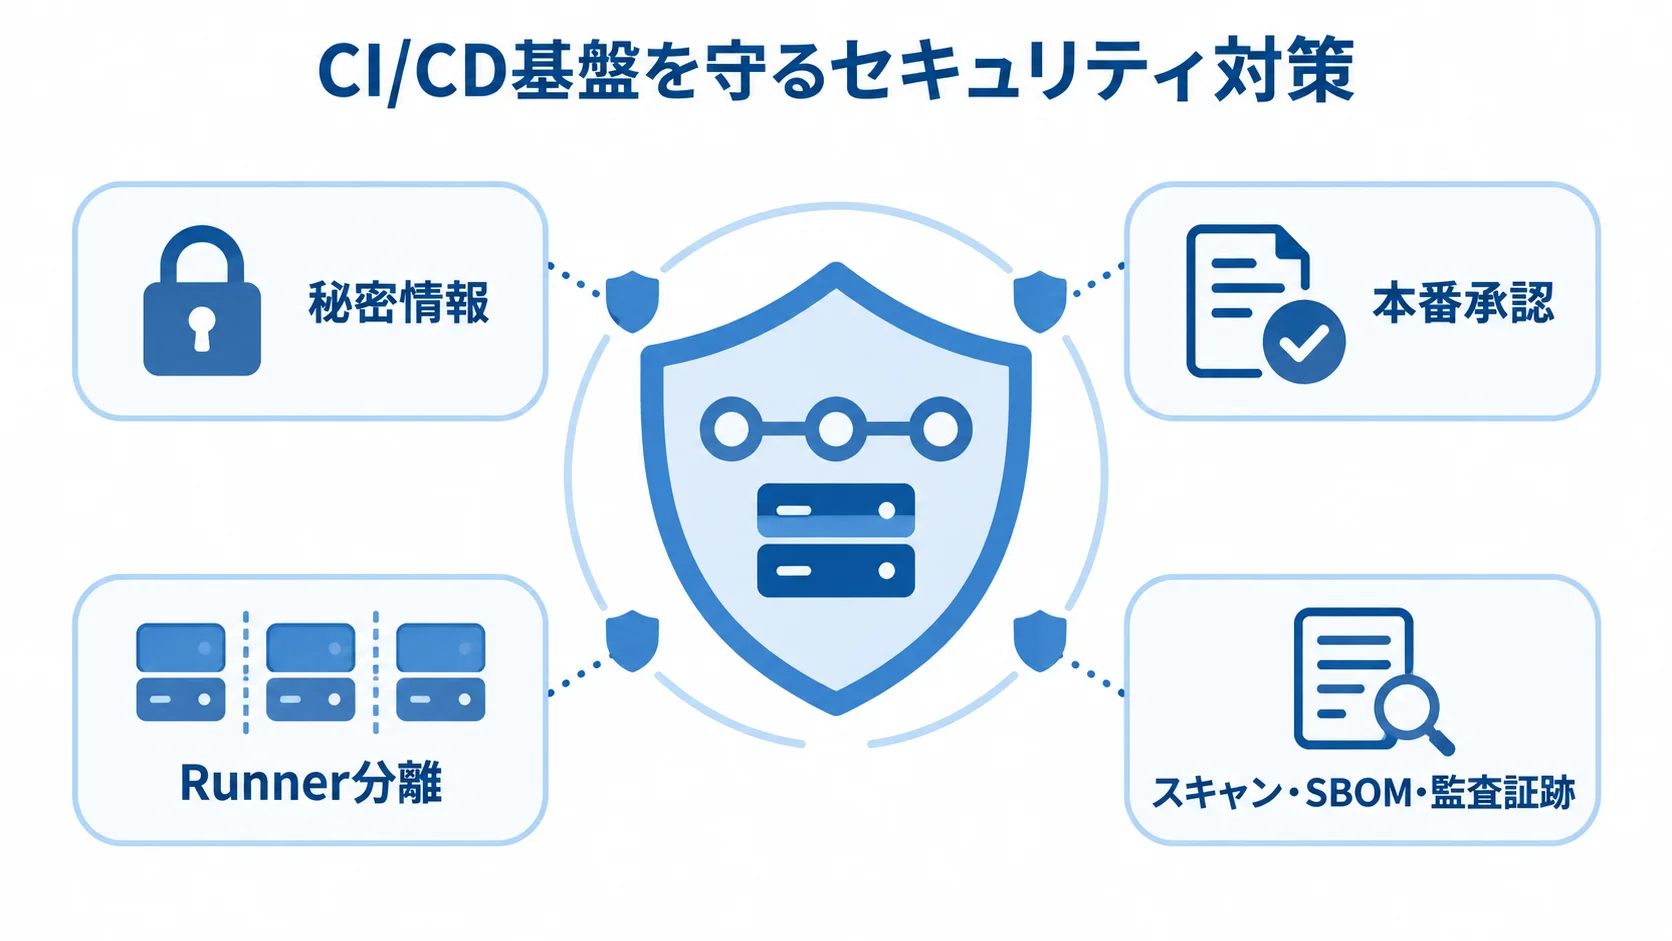
CI/CDは、コードだけでなく本番接続権限やクラウド資格情報も扱います。そのため、Runnerや環境、変数を守ります。さらに、Artifacts、ログ、ネットワークも合わせて守る必要があります。
GitLab公式のハードニング指針は、基本方針として、秘密情報の保護、暗号化通信、監査と調査に必要なログを挙げています(出典: GitLab公式CI/CD Hardening Recommendations、2026年)。
秘密情報と本番承認の分離
クラウドのアクセスキーやデータベースのパスワード、署名鍵は、.gitlab-ci.ymlやコードへ直書きしてはいけません。保管場所も点検しておきます。
- 安全な保管:キーやパスワードを設定ファイルやコードへ直書きしない
- 変数の制御:CI/CD変数などにマスク、保護、環境単位の範囲を設定
- 出力の点検:ログやArtifactsに設定情報を残さず、必要期間後に成果物を削除
外部の秘密情報管理サービスや、Runner側の安全な変数を使うこともできます。そのうえで、ログ出力やArtifactsへの設定の保存を確認し、保存期間が過ぎたら成果物を削除します。
本番はProtected Environmentにして、保護ブランチやタグからのみ配備できるようにします。加えて、実行者と承認者も分けておきます。
緊急時に承認を省く場合は、適用条件と事後レビューを決めておきます。また、Protected Variablesを保護ブランチやタグに限定し、環境ごとに範囲を設定する方法が推奨されています(出典: GitLab公式Deployment Safety、2026年)。
Runnerの分離と実行環境の最小権限化
Runner上ではJobのスクリプトが実行されるため、信頼できない変更がホストやネットワークに影響する可能性があります。そのため、共有Runner、Shell Executor、Dockerの特権モードは慎重に扱います。
実行対象と権限の違いに応じてRunnerを分け、タグでJobの実行先を制御します。
- プロジェクト:公開リポジトリと機密リポジトリ
- 用途:本番配備用とテスト用
- 権限:通常Jobと特権が必要なJob
Self-Managed Runnerは、リモートコード実行サービスとして扱います。Jobから他プロジェクトのコードや秘密情報が漏れるリスクがあるためです(出典: GitLab公式Security for Self-Managed Runners、2026年)。
Runner用ネットワークを分け、外部からのSSHを制限します。また、Jobごとに作業領域を消去し、実行権限を最小限にします。
Kubernetesでは、NamespaceとServiceAccount、NetworkPolicyを確かめます。加えて、イメージの出所も確認します。
スキャン・SBOM・監査証跡の組み込み
検査は、対象のリスクと実行時間を見ながら、止めるもの、警告するもの、人が確認するものに分けます。
- コード・依存検査:SAST、DAST、Dependency Scanning、Secret Detection
- 成果物・構成検査:Container Scanning、IaC Scanning
- 判定方法:Merge Requestで停止、警告記録、リリース前の人による確認
検査結果はJSON Artifactsに残すだけでなく、その後の対応も管理します。脆弱性ごとに担当者と修正期限を決め、例外承認や再発防止策も含めます。
SBOMは、成果物に含まれるライブラリや依存関係を示す部品表です。SBOMとビルド成果物を同じリリース番号で保存しておけば、脆弱性が判明したときに影響範囲を調べられます。
監査では、変更者、承認者、通過したPipeline、配備先を追えるようにしておくことが欠かせません。さらに、監査ログの保存期間と閲覧権限も設計します。
GitLab CIのシステム開発費用・料金相場
費用は、ライセンス費に加えて、要件定義や移行の費用を合算します。Runnerやクラウド、セキュリティの費用も含めます。教育や保守の費用も、合わせて見ておきます。
▶ 詳細はこちら:GitLab CIのシステム開発の見積相場や費用/コスト/値段について
国内の公的なGitLab CI受託相場は確認できないため、ここで示す金額は導入工数と構築範囲に基づく推定レンジです。見積もりでは、対象リポジトリ数と運用責任を明示します。
規模別の初期費用と期間の目安
初期費用と期間は、対象範囲によって幅があります。下の目安は、開発会社への導入支援費を含み、ライセンスとクラウド利用料は含まない推定です。
- 小規模PoC:100万〜300万円、1〜3か月
- 複数チームの標準導入:300万〜1,000万円、3〜6か月
- 全社DevSecOps基盤:1,000万〜5,000万円以上、6〜12か月以上
小規模PoCは、GitLab.comまたは小規模なSelf-Managed環境を想定しています。対象は、1〜3サービスのBuildとTest、1環境への配備です。そのほか、基本権限と操作説明も含みます。
既存テストが少ない場合は、CI設定よりもテストコードの整備に工数がかかるため、見積もりを分けておきます。
標準導入には、既存CIの移行やRunnerの冗長化、開発・検証・本番環境が入ります。さらに、テンプレートと権限、監査ログも対象です。運用手順と教育も、その中に含まれます。
全社基盤では、多数のリポジトリやKubernetes、SSOが加わります。さらに、SBOMや複数クラウドを扱い、オンプレミス接続や24時間運用も重なります。こうした条件が重なるほど、工数は増えます。
公開された大規模な顧客事例では、ツールチェーンの統合によってビルド待機時間を98%以上短縮し、四半期3,000時間を削減した例があります(出典: GitLab公式顧客事例、2026年8月確認)。
個別事例の効果は、自社にそのまま当てはめず、導入前の待機時間と運用工数を基準に試算します。
ライセンス・Runner・運用費の内訳
ライセンス費は、プラン、ユーザー数、契約期間で変わります。さらに、追加コンピュート分やStorage、AI機能、販売経路も影響します。
追加コンピュート分は1,000分あたり10ドル、GitLab Creditは1クレジット1ドルです(出典: GitLab公式Pricing、2026年8月確認)。
自社Runnerは、共有Runnerのコンピュート分を消費しない場合があります。一方で、仮想マシンやKubernetes、ストレージの費用が発生します。さらに、ネットワーク、監視、パッチの費用もかかります。
導入費の60〜80%程度は人件費になりやすいため、職種別の月額単価を試算の起点にできます。
- PM:月90万〜150万円
- SE:月65万〜110万円
- PG:月50万〜90万円
工程配分の一例は、要件定義が10〜12%、設計・環境構築が22〜24%です。実装は48〜50%、テストは15〜17%になります。
保守運用は、初期開発費の年15〜25%程度が推定の目安です。保守の範囲は、更新や脆弱性対応、障害調査を中心に確認します。改善や問い合わせ、教育も対象に含まれるかを見ます。
見積書では、ライセンスと初期構築、移行を分けて示します。テスト整備やクラウド・Runnerも分けます。監視と教育、保守も別の項目にします。
移行や運用が別契約なら、総額も変わります。
3年間のTCOで見る場合は、廃止できる既存ツールの料金、削減できる手作業、必要な運用人員を並べます。そうすると、採用判断を説明しやすくなります。
GitLab CIの開発会社・ベンダーの選び方
ライセンスを売ることと、GitLab CIの設計・構築・運用を担うことは、別の能力です。そのため、実装を担当する人や、契約終了後の保守を担当する人まで確認できる会社を選びます。
候補を比べるときは、販売範囲と移行経験を分けて確かめます。Runner・Kubernetes運用やセキュリティ・監査も、別々に見ます。さらに、教育と障害対応も確認します。
実績と成果物の確認
実績は導入の有無だけでなく、対象規模や構成から確かめます。さらに、担当範囲と改善指標も見ておきます。
- 導入環境:リポジトリ数、移行前ツール、Pipeline構成、Runner Executor
- 運用範囲:配備先、セキュリティ検査、運用期間
- 成果:改善前後の指標、課題、成果物の例
守秘義務で社名を出せない場合でも、規模や課題を説明できるかどうかで実力を判断できます。担当範囲と成果物の例も、具体的に説明できるかを確かめます。
納品物には、.gitlab-ci.ymlや共通テンプレートに加えて、設計と運用に必要な資料を含めます。
- 構成・設定:構成図、Runner設定、IaC、権限一覧、秘密情報の登録手順
- 運用・検証:監視、バックアップ・復元、障害対応、テスト結果
- 引き継ぎ:教育資料、変更履歴
納品後に自社で設定を読める状態にし、特定の担当者の知識に頼らないことが大切です。
RFP・見積もりで質問すべき項目
価格だけでなく、誰がリスクを引き受けるかを比べる質問を用意します。
- PoCと機能:期間、成功条件、標準化の成果物、Ultimateが必要な機能
- 権限と実行:本番承認の分離、Runner分離、障害時のSLA
- 契約:再委託先、契約終了時の引き渡し範囲
Free・Premiumとの差も含めて、必要な機能とプランの根拠を確かめます。
GitLab.com、Self-Managed、Dedicatedの各案は、同じ形式で比べます。
- データと通信:保存場所、通信経路、個人情報の扱い
- 運用と証跡:更新担当、バックアップ方式、ログ・Artifacts保持期間、監査証跡
「自動化」「生産性向上」といった言葉だけの提案には、導入前後に測る数値と検証方法を追加してもらいます。
契約・保守・引き継ぎの条件
契約と保守では、成果物の権利と対応範囲をはっきりさせます。
- 権利と契約範囲:改変・再利用、第三者ライセンス、脆弱性対応期限、仕様変更、再委託先、責任分界
- 成果物:ソースコード、CI設定、IaC、設計書、運用手順、テストコード、監視設定
- 保守作業:GitLab本体とRunnerのアップグレード、Pipeline失敗調査、緊急デプロイ
- 保守対応:証明書更新、容量超過、脆弱性対応
- 連絡方法:夜間・休日における連絡手段
月ごとに失敗の原因と実行時間を見直し、テンプレートの変更を承認制にしておくと、導入後の設定の乱れを防ぎやすくなります。
▶ 詳細はこちら:GitLab CIのシステム開発でおすすめの開発会社/ベンダー6選と選び方
GitLab CIのシステムに関するよくある質問(FAQ)
GitLab CIの導入は、ライセンス契約と設定を済ませれば終わるものではありません。開発手順やRunner、権限を合わせて設計します。さらに、セキュリティやテスト、運用体制も含めて考えます。
導入前に特に質問されやすいのは、移行、テストの量、Self-Managed、費用です。
JenkinsやGitHub ActionsからGitLab CIへ移行できますか?
移行はできますが、ジョブ定義を機械的に書き換えるだけでは不十分です。まず、既存の実行条件や認証情報、成果物を洗い出します。さらに、通知やスケジュール、本番権限、切り戻しの方法も確かめます。
既存の項目は、PipelineとRunner、Environmentに対応づけます。Protected Variablesへの対応づけも、あわせて行います。
代表的なサービスで並行稼働させ、同じコミットから同等の成果物を作れるかを確かめたうえで、段階的に移行します。
テストコードが少なくてもGitLab CIを導入できますか?
テストが少なくても導入できます。まずは、ビルドや静的解析から始め、最小限の単体テストと成果物の保存を加えていきます。
テストが少ない状態で本番配備まで自動化すると、誤った変更を速く届けるだけになります。そのため、重要な業務ロジックから順にテストを追加します。
PoCには、テスト追加の計画と、失敗時に人が止められる承認を含めます。
Self-Managedは社内サーバーに置けますか?
社内サーバーや自社データセンターに置けます。ただし、ネットワーク分離や認証、バックアップを自社で運用する体制が必要です。
さらに、証明書やRunner、レジストリの運用も必要です。ログ、更新、復旧も含まれます。
社内に設置する場合でも、Runnerや依存パッケージの取得に外部接続が要る場合があります。そのため、許可する接続先とプロキシを事前に整理しておきます。
GitLab CIのシステム開発費用を抑える方法はありますか?
代表的な1〜3サービスに絞ってPoCを行い、共通テンプレートを作ってから展開すると、重複作業を減らせます。
GitLab.comと自社Runnerの使い分けや、Free・Premium・Ultimateの機能差を利用量に照らして考えます。そのうえで、不要な上位プランや過剰なRunner台数を避けます。
セキュリティ検査やバックアップを削るかどうかは、3年間のTCOと障害時の損失を含めて判断します。
まとめ:GitLab CIの成功を左右する段階導入と運用設計
GitLab CIは、Pipelineを中心に、StageやJob、RunnerとEnvironmentを組み合わせて動かします。コード変更からテスト、セキュリティ検査、配備までを、同じ手順で再現できるようにします。
GitLab.com、Self-Managed、Dedicatedは責任分界が異なります。そのため、ライセンス費にRunnerや移行を加え、さらに教育や保守、監査、更新まで含めたTCOで比べます。
▶ 詳細はこちら:GitLab CIのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:GitLab CIのシステム開発の発注/外注/依頼/委託方法について
導入判断で外せないポイント
導入を判断するときは、解決したい開発課題を確かめ、データと実行環境の責任分界、本番権限と秘密情報の保護を見ます。
移行や保守、教育を含めた費用と、導入後のKPIも判断材料になります。ビルド時間だけでなく、変更失敗率や復旧時間、監査証跡、運用工数も見ます。
最初に行う作業
検証結果を選定に生かすため、最初の作業は段階を追って進めます。
- 現状の記録:代表的な1〜3サービスで、Pipeline時間や失敗率、手作業、配備頻度を記録します。
- 小規模PoCでの検証:CIテンプレートとRunner分離を確かめ、Protected Environmentやスキャン、ロールバック、運用手順も見ます。
- 選定への反映:検証結果をRFPと見積もりに反映し、自社の開発と運用に合うシステムを選びます。
権限と秘密情報の流れも、あわせて記録しておきます。
▼関連記事一覧
・GitLab CIのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・GitLab CIのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・GitLab CIのシステム開発の見積相場や費用/コスト/値段について
・GitLab CIのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。