
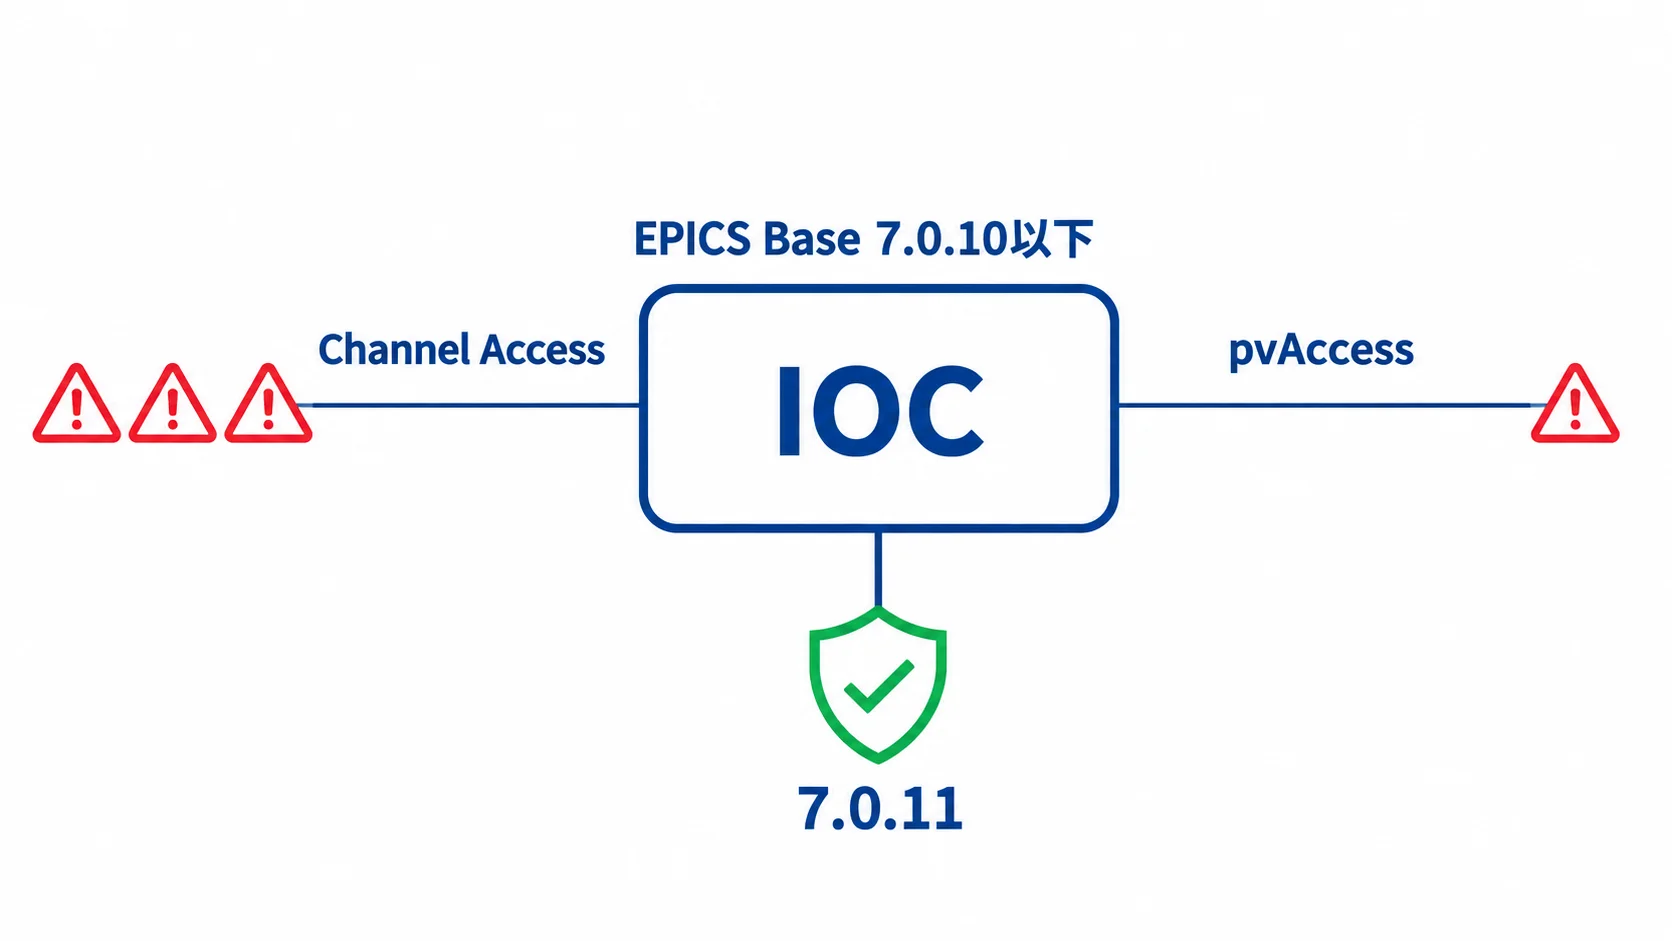
CISAは2026年10月27日、制御システム向けのICS Advisory「ICSA-26-300-01」を公開し、EPICS Base 7.0.10以下に影響する4件の脆弱性を示しました。対象はCVE-2026-114595からCVE-2026-114598までで、最大のCVSS v3.1スコアは9.8です。修正版としてEPICS Base 7.0.11が案内されています。
EPICSは、加速器、放射光施設、大型望遠鏡、核融合実験などの制御システム構築に使われるオープンソースのフレームワークです。自社がEPICSを直接導入していなくても、ベンダー製コントローラや研究設備のパッケージに組み込まれていれば、今回の点検対象になります。
Causal Securityの研究では、同社の自律型セキュリティシステムCipherが4件を3時間49分で発見したと説明しています。企業が見るべきポイントはAIエージェントの導入可否だけではありません。ソフトウェアのバージョン、IOCの通信経路、更新時の互換性を一続きの運用として確認することです。
※本記事は2026年10月29日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
CISA勧告|EPICS Base 7.0.10以下の4件が対象
今回の勧告は、EPICS Baseのバージョン範囲を明確にしています。7.0.10以下であれば、4件すべての対象です。CISAの概要欄に記載された影響は、サービス拒否、メモリ破壊、機密情報の開示、潜在的な任意コード実行です。
| CVE | 対象プロトコル・不備 | CVSS v3.1 | 主な影響 |
|---|---|---|---|
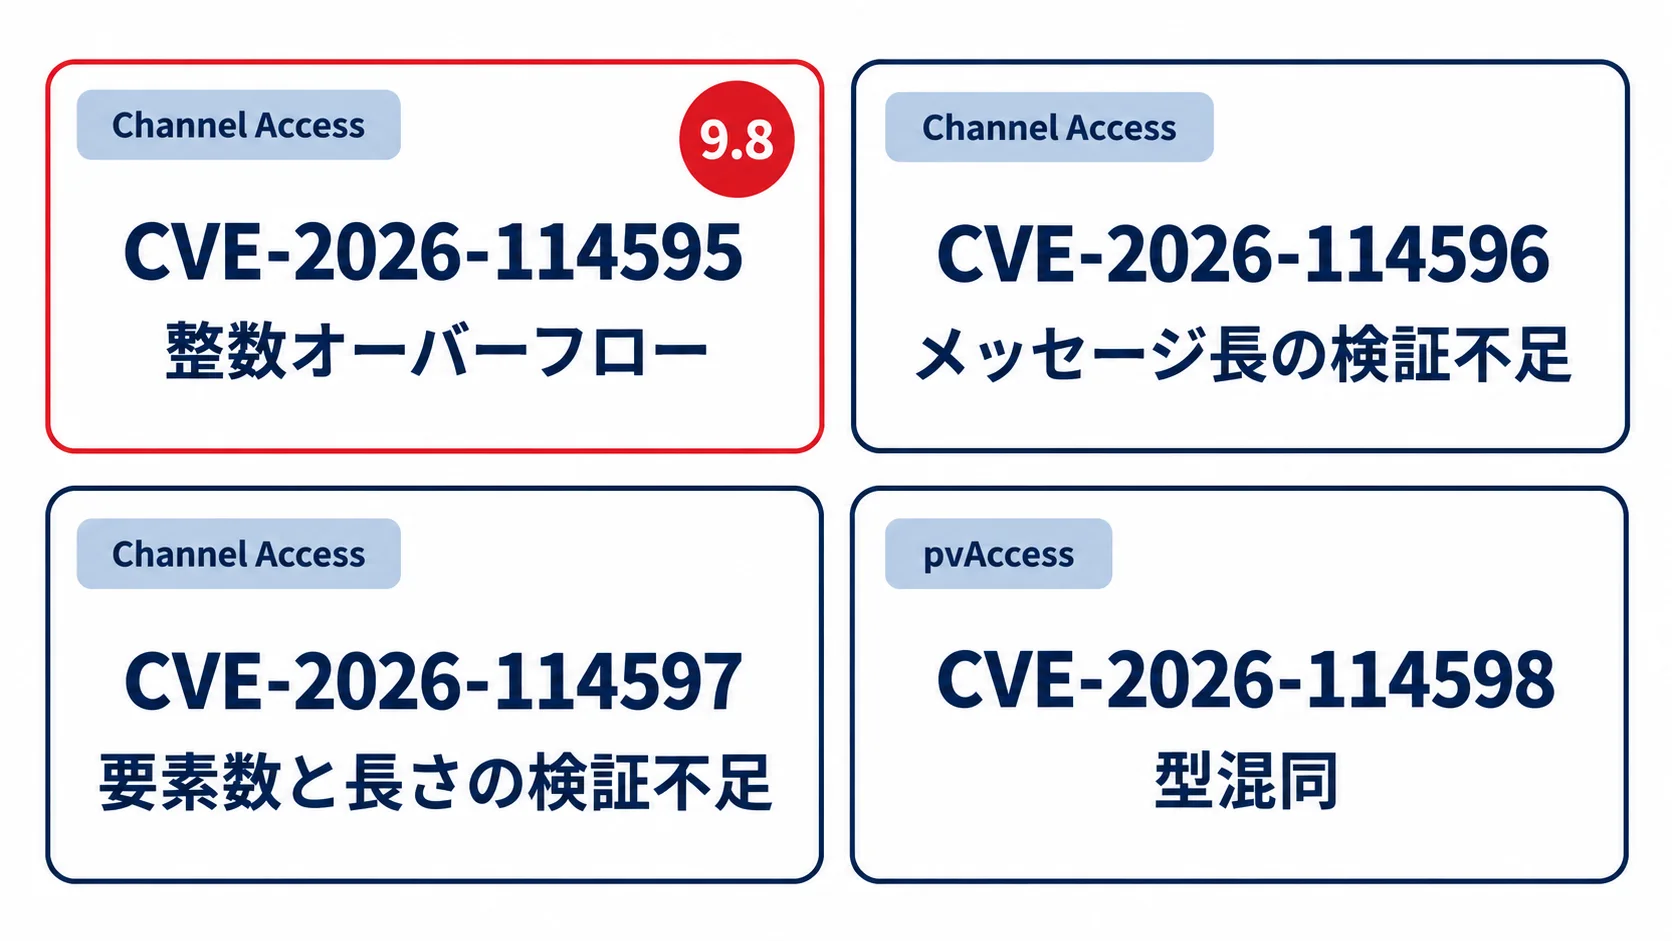
CVE-2026-114595 | Channel Access・整数オーバーフロー | 9.8(Critical) | メモリ破壊、サービス拒否、潜在的なRCE |
CVE-2026-114596 | Channel Access・メッセージ長の検証不足 | 8.2(High) | 境界外書き込み、プロセス不安定化 |
CVE-2026-114597 | Channel Access・要素数と長さの検証不足 | 7.5(High) | 境界外読み取り、サービス拒否 |
CVE-2026-114598 | pvAccess・型混同 | 7.5(High) | 境界外読み取り、サービス拒否 |
4件は同じ製品のネットワークメッセージ処理に関係しますが、検証されていない値の種類が異なります。脆弱性管理台帳には、CVE番号とEPICS Baseのバージョン、Channel Access・pvAccessの利用有無を記録すると、対象設備を絞り込めます。
ポイント
EPICS Base 7.0.10以下が残っていれば、CVE番号ごとに切り分ける前に4件すべてを対象として更新計画を立てます。
脆弱性の共通点|ネットワークメッセージの検証不足
EPICSのIOC(Input/Output Controller)は、プロセス変数や制御機能をクライアントソフトウェアに公開します。Channel AccessとpvAccessは、そのサービスを発見し通信するためのプロトコルです。今回の4件は、受信したメッセージの長さ、要素数、データ型を処理する段階に問題がありました。
Channel Accessの3件は長さと要素数を悪用
CVE-2026-114595では、書き込み要求の要素数とデータ型からメモリサイズを計算する際に整数オーバーフローが起こります。確保した領域より多くのデータを書き込める状態になり、Causal Securityは隔離環境でheap-buffer-overflow writeとプロセスのクラッシュを確認しました。
CVE-2026-114596は拡張ヘッダーの長さ、CVE-2026-114597は宣言された要素数と受信ペイロードの不一致が問題です。前者は境界外書き込み、後者は境界外読み取りにつながります。いずれも、通信相手が送った値と実際のメモリ領域を突き合わせる検証が不足していました。
pvAccessは接続検証中の型混同
CVE-2026-114598は、pvAccessの接続検証で、外側の配列が期待する要素型と異なる型を受け入れ、後続処理が別の型として扱う問題です。Causal Securityは、型混同の経路でheap-buffer-overflow readとサーバースレッドのクラッシュを確認しています。
IOCアクセスセキュリティやpvAccessの接続検証は、クライアントが何を読み書きできるかを制御します。一方、壊れたメッセージを安全に解析できるかは別の問題です。権限設定があることを理由に、脆弱なバージョンの更新を後回しにしてはいけません。
ポイント
アクセス制御は利用権限を絞る仕組みです。メッセージ解析の不備を直すEPICS Baseの更新と、ネットワーク分離を組み合わせる必要があります。
AIエージェントの発見|3時間49分の検査を運用へつなぐ
Causal Securityによると、Cipherは未知のコードベースを調べ、攻撃仮説を作り、実行環境で検証する一連の作業を人間の介入なしに進めました。EPICS Baseでは、通信で制御されるカウントや長さ、デコードされた型が、メモリ確保や参照にどう使われるかを追跡しています。
ただし、CipherがRCEを実証したわけではありません。Causal Securityは、隔離サンドボックスでメモリ破壊やクラッシュを再現したと説明しています。CISAの「潜在的な任意コード実行」という評価と、実際に示された結果を分けて読むことが、脆弱性の深刻度を誤解しないために必要です。
企業の導入判断では、AIエージェントの検出時間だけを比較しないことが大切です。AI生成コード時代のコードレビューと同じく、検出後に担当者が影響範囲を確定し、修正版を試験し、記録を更新する工程まで含めて評価します。
EPICSのように自社がソースコードを管理していないソフトウェアでは、SBOM、機器台帳、ベンダーのバージョン情報を照合する仕組みが先に必要です。AIによる検査を追加しても、対象資産が一覧になっていなければ、見つかった脆弱性を設備に結び付けられません。
ポイント
AIの価値は検出時間より、未知のソフトウェアを調べた結果を資産台帳、修正、再試験に接続できるかで測ります。
制御系の点検|更新前に4項目を確認
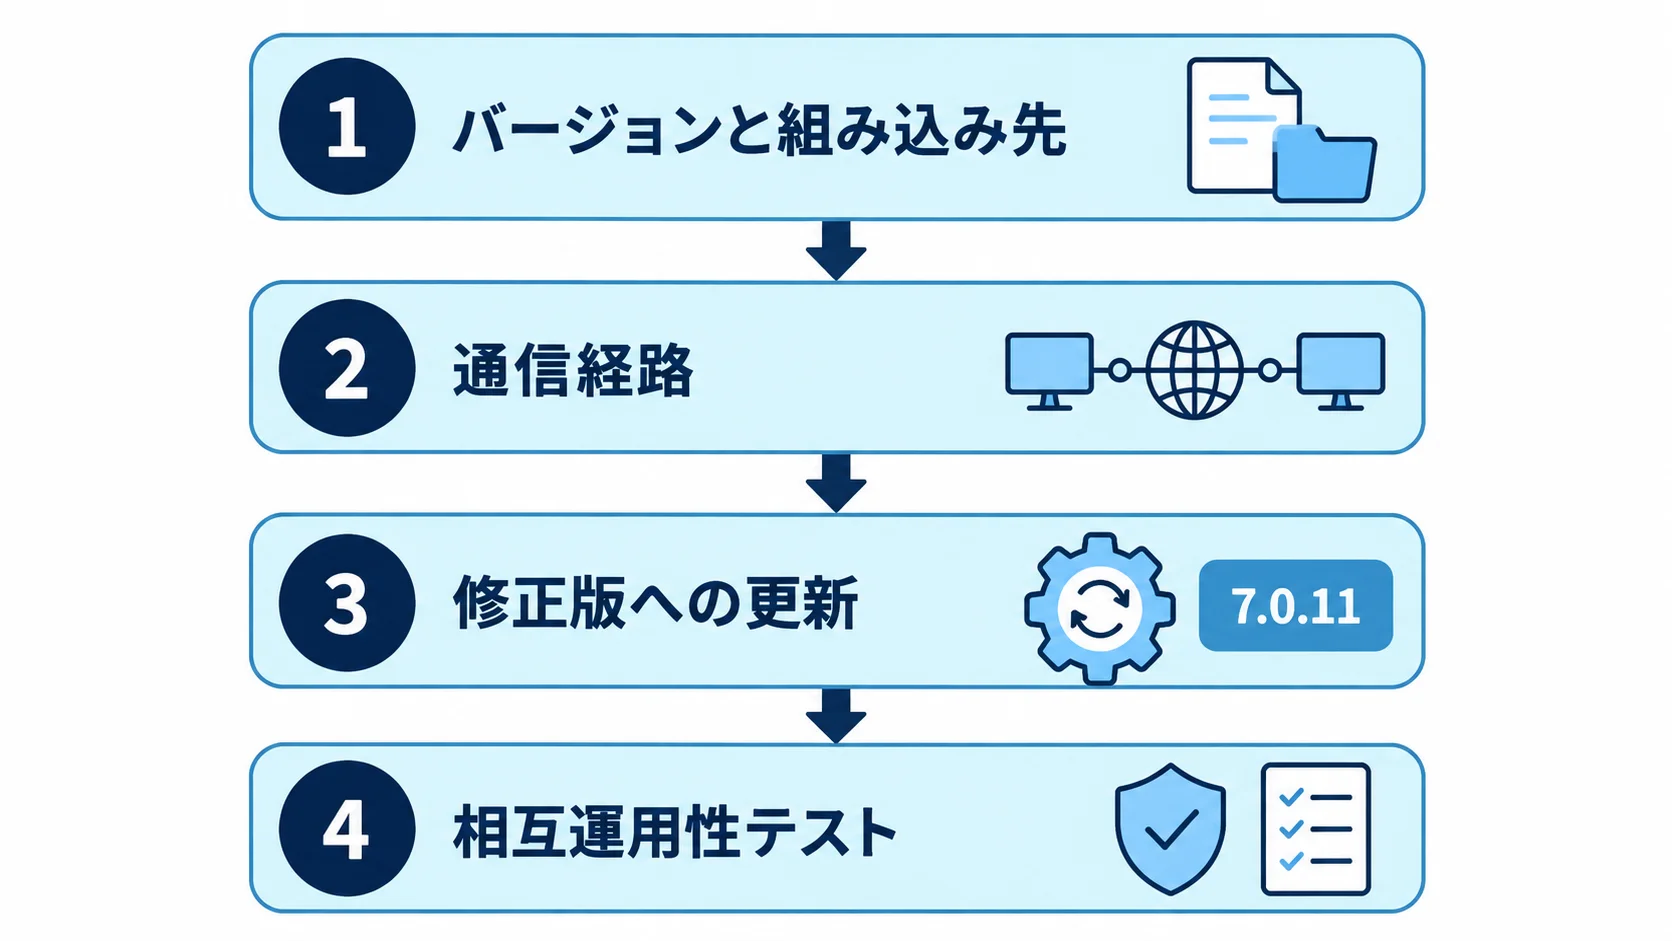
CISAは、制御システムをインターネットから到達できない状態にし、ファイアウォールの後ろで業務ネットワークから分離するよう推奨しています。更新作業は設備停止の影響分析とリスク評価を先に行い、次の順で担当を分けて確認します。
- バージョンと組み込み先:EPICS Base 7.0.10以下を使うIOC、ベンダー配布、カスタムビルドを台帳と照合します。
- 通信経路:Channel Accessの
TCP 5064、pvAccessのTCP 5075、ディスカバリーのUDP 5064とUDP 5076が、必要な制御ホスト以外から到達できないかを確認します。 - 修正版への更新:EPICS Base 7.0.11、または利用中のベンダーが提供するサポート済みバックポートを適用します。
- 相互運用性テスト:7.0.11の厳格なChannel Accessメッセージ検証が古いCAクライアントに影響し得るため、レガシークライアントと下流連携を本番前に試験します。
更新できない設備を残す場合は、ネットワーク経路を狭めるだけで完了にせず、例外の期限、代替策、監視担当を変更記録に残します。MCPサーバーの公開範囲を点検した記事でも扱ったように、サービスが動いている場所と、誰から到達できるかを分けて確認することが実務の出発点です。MCPサーバーの露出を確認するときの考え方も参考になります。
AI基盤の脆弱性対応を考える場合は、RayフレームワークのRCE脆弱性のように、ソフトウェアの種類に加え、どのネットワークと権限に接続しているかまで見ます。制御系では、IOCが観測だけを担うのか、設備を操作できるのかで、更新順序と隔離の強さを変える必要があります。
ポイント
更新の成否はインストールだけで決まりません。下流配布の確認、通信経路の制限、古いCAクライアントの試験まで完了して初めて、制御系の変更として閉じられます。
よくある質問
Q. EPICS Baseのどのバージョンが影響を受けますか?
EPICS Base 7.0.10以下が影響を受けます。CISAは4件のCVEを対象として示しています。
Q. EPICS Baseの脆弱性4件の修正版は何ですか?
EPICS Base 7.0.11です。利用中のベンダー配布については、サポート済みバックポートの有無も確認します。
Q. EPICS Base 7.0.11へ更新すれば、ネットワーク分離は不要ですか?
不要にはなりません。CISAは更新に加えて、インターネットからの到達を避け、制御系を業務ネットワークから分離するよう推奨しています。
Q. AIエージェントはEPICSの脆弱性をどのように見つけましたか?
Causal Securityによると、Cipherは未知のコードを調べ、通信で制御される値がメモリ確保や参照に使われる経路を追跡し、隔離環境で4件を再現しました。
まとめ
CISAの勧告は、EPICS Base 7.0.10以下に4件の脆弱性があることと、7.0.11への更新を示しています。最大CVSS v3.1は9.8ですが、4件の影響は整数オーバーフロー、長さ・要素数の検証不足、型混同に分かれます。
まず機器台帳とベンダー配布を照合し、IOCの通信経路を確認します。そのうえで、7.0.11の適用と古いCAクライアントの相互運用性テストを変更管理に組み込みます。AIが発見を速めても、制御系を安全に更新する責任は運用側に残ります。
ポイント
今日確認するのは、EPICS Baseの版数、下流配布への組み込み、IOCの到達範囲、7.0.11適用後の互換性です。
関連記事
- RayフレームワークのRCE脆弱性を解説|AI学習基盤を狙う攻撃への対応ポイント
- MCPサーバーのセキュリティ実態を解説|21000台超が露出・92%認証なしの点検ポイント
- AI生成コード時代のコードレビューを解説|開発現場のボトルネックと対策
- フィジカルAIを解説|ロボティクスの動向と製造・物流での活用ポイント
- Node.js 10月セキュリティリリースを解説|Brotli RCEなど10件、AIが見つけた脆弱性への備え
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。