
バックアップシステムは、対象データ、復旧目標、保管方法を定め、復元訓練まで行ってはじめて、障害後の業務再開に役立ちます。
役割と方式、導入の流れ、費用、ベンダー選びの順に、全体像をたどれます。各テーマの詳しい内容は、下の関連記事で扱っています。
▼関連記事一覧
・バックアップシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・バックアップシステム開発でおすすめの開発会社/ベンダー6選と選び方
・バックアップシステム開発の見積相場や費用/コスト/値段について
・バックアップシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
バックアップシステムの定義と設計要素
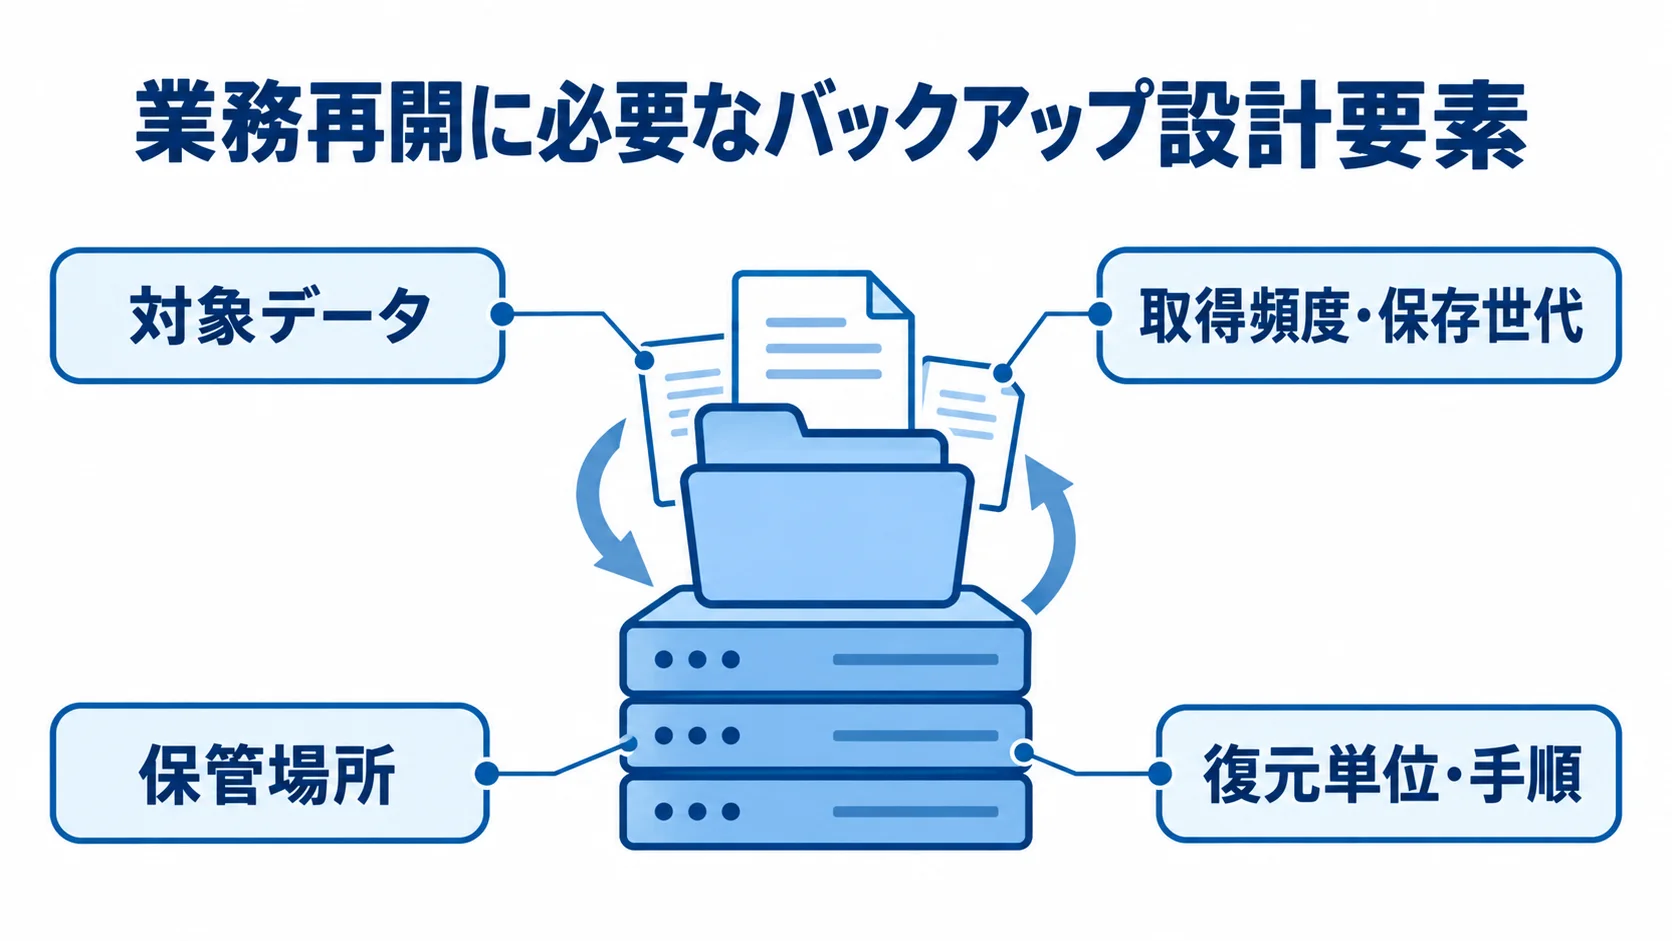
バックアップシステムは、データを別の保存先へコピーする仕組みにとどめず、業務を再開するための運用基盤として設計します。
設計では、対象データ、取得頻度、保存世代、保管場所、復元の単位と手順を決めます。
設計には、取得を監視し、復元を訓練する体制も必要です。
保存ではなく業務を戻すことが目的
販売管理システムが止まったとき、売上データを戻すだけでは業務を再開できないことがあります。データベースの整合性や設定、認証情報、接続先も戻す必要があるためです。
復元の単位は業務ごとに決め、ファイル、データベース、サーバー全体のイメージから選びます。
OSやアプリケーションを別環境へ戻すベアメタル復旧や、仮想マシンを短時間で起動するインスタントリカバリに対応する構成もあります。
ランサムウェアは本番環境だけでなく、接続されたバックアップも暗号化・削除するリスクがあります。
IPAの「情報セキュリティ白書2025」は、2024年度も国内外で多数の攻撃が観測され、手口の巧妙化が続いたと整理しています。
取得の成功通知だけでは安心できないため、管理者権限の分離、改ざんできない保管、復元点の確認、復元訓練を要件に含めます。
- 管理者権限:本番環境とバックアップの権限の分離。
- 保管方法:改ざんできない保存先の確保。
- 復元確認:クリーンな復旧点と復元手順の訓練。
バックアップとDRの違い
バックアップとDRは、保存する範囲と、業務再開に必要な備えが異なります。
- バックアップ:過去のデータやシステム状態を保存し、必要な時点へ戻す仕組み。
- DR(災害復旧):代替環境、ネットワーク、業務再開手順、連絡体制、復旧優先順位を含む備え。
復旧先のサーバーや認証基盤がなければ、災害後にすぐ業務を再開できない場合があります。
通常の誤削除や機器障害と、拠点停止や大規模攻撃に備えるDRは、分けて整理します。
販売管理はRPOを1時間、RTOを4時間とし、共有ファイルはRPOを24時間、RTOを翌営業日とする例があります。業務の重要度に応じて目標を変えることで、過剰な投資を抑えられます。
バックアップシステムの種類と選び方
方式は、データ量、復元速度、拠点間の距離を評価して選びます。
保管場所の法令・契約条件や担当者の負荷も、あわせて確認します。
日常の復元には近い保存先を使い、災害対策として別拠点やクラウドへ二次保管する、ハイブリッド構成も現実的な選択肢です。
フル・増分・差分バックアップの違い
保存方式は、取得にかかる時間や容量、復元時の手順を比べて選びます。
- フル:毎回すべてを保存する方式で、復元手順は分かりやすい一方、時間と容量を要します。
- 増分:直前の取得後に変わったデータだけを保存する方式です。効率的ですが、復元時に複数の世代を参照する場合があります。
- 差分:最後のフル取得後に変わったデータを毎回保存する方式で、容量と復元のしやすさは中間です。
実務では、日次のフル取得と短い間隔の増分取得を組み合わせ、週次・月次の長期保管を加えます。
保存世代は、「30世代」のように数だけで決めず、日次・週次・月次をそれぞれ何世代残すか、法定保存や監査のために何年保管するかを書き出して明確にします。
自動削除の誤設定は、必要なデータを消してしまうおそれがあります。そのため、削除ポリシーには承認者と確認手順を定めておきます。
クラウド型の初期投資と運用の特徴
クラウド型は、機器を買わずに、容量や対象台数に応じて利用する方式です。
- 導入費:専用機器が不要なため、初期費用を抑えやすい点。
- 保管先:遠隔地へデータを預けやすい方式。
- 運用:担当者が少ない企業では、成否通知や容量監視をサービス側に任せられる場合があります。
ただし、月額料金だけで比べると判断を誤るおそれがあります。初回フル取得の通信量、復元時の転送、復元先の計算資源を確認し、さらに長期保管、削除・返却条件、データ所在地も見ておきます。
SaaSの標準機能では、過去の時点へ十分に戻せない場合があります。そのため、提供者の責任範囲と、自社で保護するデータを分けて確認します。
復元要件で決めるオンプレミス型とハイブリッド型
方式は、復元速度と保管場所を中心に選びます。費用や運用手順も、それぞれの方式で見ておきます。
- オンプレミス型:自社拠点のストレージ、テープ、専用機器に保存します。大容量を高速に戻しやすく、データ主権や既存ネットワークを重視する環境に合います。
- 拠点分散:同一拠点だけでは、火災、浸水、停電、侵入で本番とバックアップを同時に失う恐れがあり、別拠点コピーや搬送保管が要ります。
- ハイブリッド型:近い保存先を日常の復元に、別拠点やクラウドを災害・攻撃対策に使い分け、復旧速度と耐障害性を両立させやすい方式です。
- 3-2-1:複数コピーを異なる媒体に置き、少なくとも1つを別拠点に置く。イミュータブル保管やオフライン保管も組み合わせます。
3-2-1は、リスクを分散するための実務上の設計指針です。一律の法的義務ではありません。
イミュータブルとエアギャップによる攻撃経路の分離
保管方法は、攻撃者による削除や改ざんを防げるかを軸に検討します。
- イミュータブル保管:設定期間中はデータを変更・削除できず、管理者情報が奪われても復旧点を守れる可能性が高まります。
- エアギャップ:物理分離のほか、論理隔離した保管庫や、削除操作時の別認証もあります。
- 運用分離:バックアップ管理者と本番管理者の分離。認証情報、ネットワーク、監視ログの経路も含みます。
侵害前のデータとは限らないため、複数の世代を検査し、マルウェアの兆候がない復旧点を選びます。
バックアップシステム開発・導入の進め方
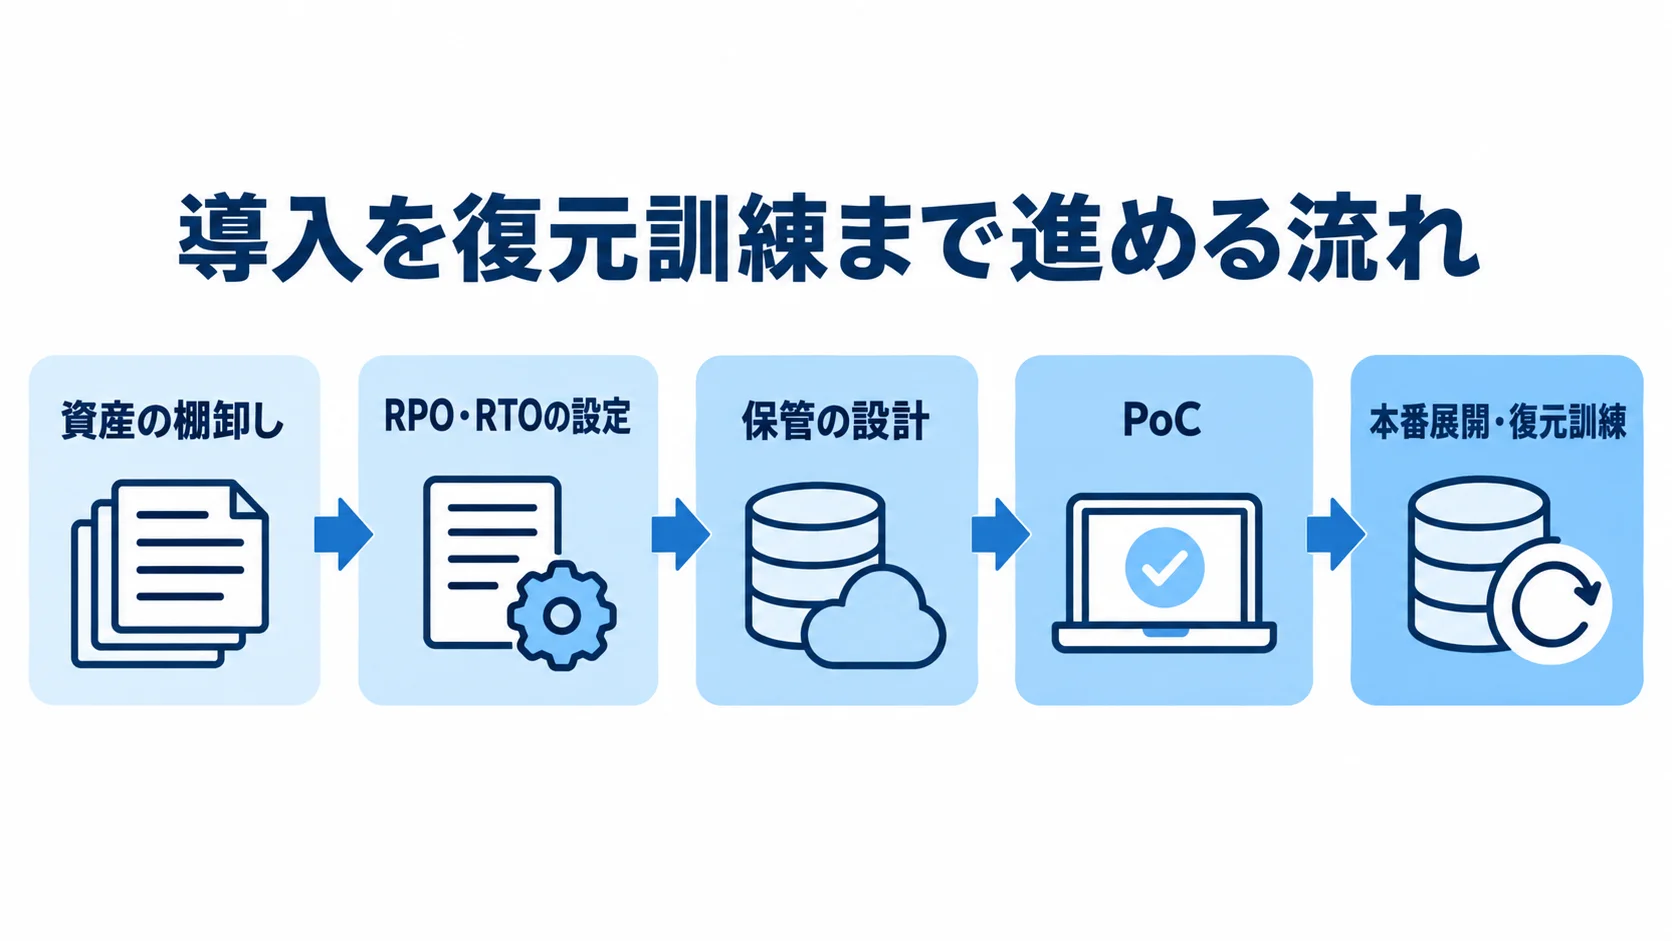
導入は、製品を先に決めず、復旧したい業務と許容停止時間から逆算して進めます。
まず資産を棚卸しし、RPO・RTOを設定して保管を設計します。そのうえで、PoCを経て本番展開へ進み、復元訓練で仕上げます。
この順で進めれば、取得だけ成功して復元できないという事態を避けやすくなります。
▶ 詳細はこちら:バックアップシステム開発の進め方/やり方/流れや方法/手法/工程/手順
守る対象と依存関係の棚卸し
棚卸しでは、保護する資産と対象外の範囲を明確にします。
- 資産:サーバーやデータベース、仮想マシンなどの基盤、クラウドのワークロード、業務アプリ、共有ファイル、端末、拠点。
- 記録項目:容量や増加量、変更頻度、保存期間、個人情報の有無、担当部署を記録し、認証・ネットワーク・外部サービスへの依存も残す。
- SaaS:提供側の保護範囲、自社で保管する範囲、契約終了時の返却や削除証明を分けて整理します。
一覧には、バックアップ対象外も明記しておきます。対象外が曖昧なままだと、障害時にどこまでを誰が受け持つのか分からなくなります。
業務ごとのRPOとRTO
復旧目標では、データ損失と業務停止のそれぞれについて、許容できる範囲を定めます。
- RPO:障害時に戻すデータ時点の目標です。1時間なら、損失を最大でも直近1時間分に抑えます。
- RTO:障害発生から業務再開までの目標時間です。
RPOとRTOを短くするほど、取得頻度や回線への投資が増えます。さらに、保管先と復旧環境の準備も重くなります。
目標は、数字で示してこそ見積もりや製品比較に使えます。たとえば、受注処理はRPO30分・RTO2時間、経理の参照データはRPO24時間・RTO翌営業日とする例があります。
目標は業務責任者と合意しておきます。復旧の順位と最低限使える機能を先に決めておくと、全面復旧までを段階的に進める手順も設計できます。
PoCで検証する復元時間と整合性
PoCは、代表的なファイル、データベース、仮想マシンを使い、実業務に近い条件で行います。
- 取得条件:初回フル取得時間、増分量、ネットワーク帯域、保存容量。
- 保護と通知:暗号化、アクセス権、失敗通知。
- 復元結果:ファイル・システム単位の復元と、復元後のデータ整合性。
復元先を本番環境に直接設定すると、検証が業務へ影響する場合があります。そのため、隔離環境でアプリの起動、データベースの整合性、帳票や外部連携まで確認します。
PoCの結果は、実測した復元時間とともに記録します。そのうえで、RTOを満たせない対象は設計を見直します。
本番後の監視と復元訓練の定例化
本番運用では、監視と復元訓練について担当と頻度を決め、継続して行います。
- 日々の監視:取得成否、容量しきい値、保存世代、異常なデータ増加、管理者操作ログの確認。
- 失敗時の連絡:通知を受ける担当者、一次切り分け、再実行判断、エスカレーション先を決め、休みでも止まらない体制。
- 復元訓練:月次でファイルまたはDBを戻し、四半期または半期ごとに重要システム全体を訓練する方法もあります。
手順書には、画面操作だけでなく、権限や鍵、接続先を書きます。判断基準と連絡先も含めます。
訓練で見つかった不足は次の設計変更に反映し、バックアップを継続的に改善します。
バックアップシステムの費用相場とコストの内訳
費用は、データ容量や対象台数、変更量で大きく変わります。さらに、保存世代、復元速度、監視、保守、二次保管、DR訓練も費用に関わります。
公開料金は比較の起点であり、市場の平均値ではありません。次に示すのは、2026年に公開された料金例と構成条件による参考レンジです。
▶ 詳細はこちら:バックアップシステム開発の見積相場や費用/コスト/値段について
小規模なクラウド型の月額2万円台という目安
国内サービスには、初期費用0円、500GB込みで月額21,000円、超過分は1GBあたり42円という公式料金例があります(出典: 国内通信事業者の公式料金表、2026年)。
500GBを超えて1TB程度を保管する場合、単純計算では月額約42,000円になります。実額は、課金単位や日々の平均容量、オプション、対象環境によって変わります。
この価格帯は、少数の物理・仮想サーバーや主要SaaSを標準機能で守る構成を検討する際の材料になります。
- 初期費用:回線、接続設定、棚卸し、復元テスト、運用代行で発生する場合があります。
- 継続費用:容量超過と長期保存の単価を確認します。
運用支援付き中堅向け構成の月額数十万円という水準
運用支援や保管範囲を広げると、月額費用も上がります。
- 運用支援付き:遠隔保管、監視、相談窓口、複数拠点保管、イミュータブル保管を含めると、月額は数万円から数十万円です。
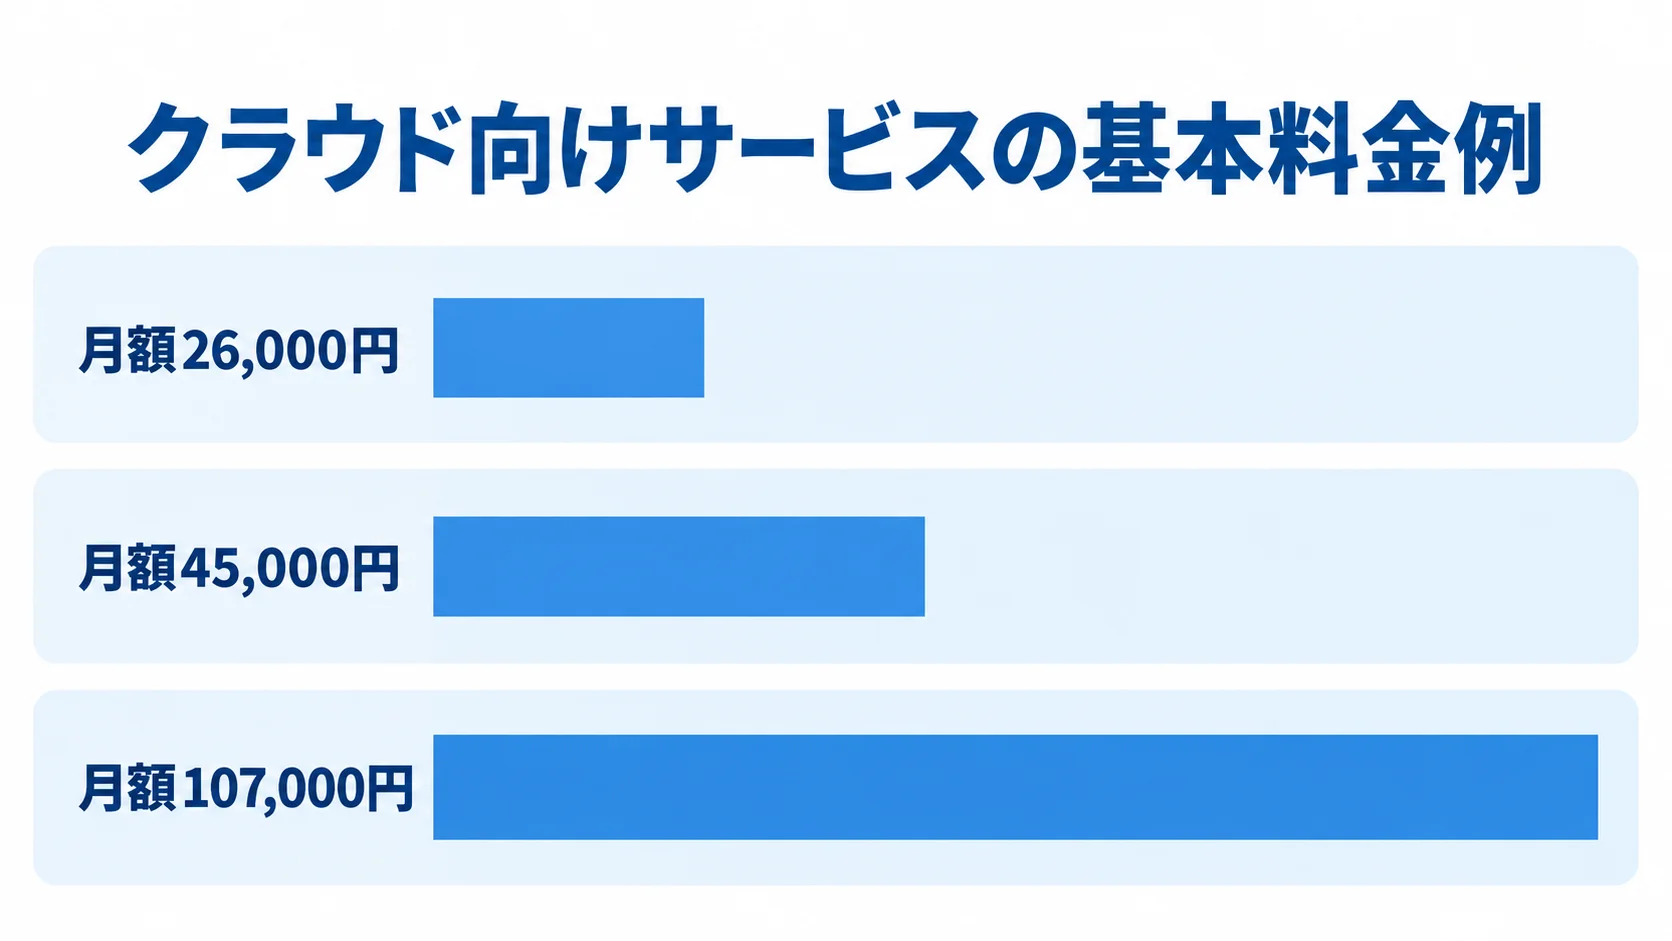
- クラウド向けサービス例:基本料金と300GB保管などの追加条件で料金が変わります。
- 国内分散保管の例:初期構築費と月額費用が設定されています。
- 比較項目:休日対応、復元支援、訓練、容量増加時の単価も確認します。
2026年の主要クラウド向けサービス例では、基本料金が月額26,000円、45,000円、107,000円の段階です。
300GB保管などを加えると、約4.5万円、約7.0万円、約13.2万円となる例があります(出典: 主要クラウド向けバックアップサービスの公式パンフレット、2026年2月)。
オンプレミスのデータを国内の分散保管基盤へ預ける公式例では、初期構築30万円から、月額40万円からです(出典: 国内クラウド基盤のバックアップサービス公式発表、2026年)。
別の構成では、初期60万円から、月額70万円からです。価格を左右するのは、保管方式と支援範囲です。
初期費用と月額費用を分けた総額の見方
見積もりは、初期費用、月額費用、条件による追加費用に分けて確認します。
- 初期費用:要件定義や棚卸し、設計、ライセンス・機器が含まれます。ネットワーク設定や初回フル取得、移行、復元テスト、手順書も対象です。
- 月額費用:容量、世代数、通信、監視が含まれます。サポートや復元先の計算資源、ログ保管、セキュリティオプションも対象です。
- 追加費用:緊急対応、休日の復元支援、DR訓練、契約終了時の搬出は別料金の場合があります。
機器購入型では、専用機器の導入費が初期300万円以上となる公開比較例もあります。機器代だけで月額型と比べると判断を誤るおそれがあるため、5年間の保守、電源・設置、回線、更新、遠隔地保管を合算して見ます。
見積書は、初期費用、通常の月額、容量増加時、復元時、臨時対応に分けてもらうと、運用後の予算差異を抑えやすくなります。
バックアップシステムの開発会社・ベンダーの選び方
選定では、知名度や機能数より、自社の復旧要件を満たせるかを確かめます。製品メーカー、導入を支援する開発会社、日々の監視や復元を担う運用会社では、役割が異なります。
要件定義から設計、構築、移行、訓練、障害対応まで、誰が責任を持つのかを提案書と契約書で明確にします。
自社と同じ環境での復元実績
製品の販売実績に加え、自社に近い環境で復元した経験と実測値を確かめます。
- 環境の一致:データベース、仮想化基盤、クラウド、拠点数、認証方式の実績。
- 提示資料:匿名化した構成図、復元テスト記録、障害対応時間、改善事例。
- 測定条件:「RPO・RTOを満たす」提案では、容量、回線速度、復元先性能、同時復元台数を確認します。
提案の段階で代表データを使った小規模な検証を行い、カタログ値ではなく実測値で判断します。
削除されにくさと運用分離の評価
ランサムウェア対策では、暗号化に加えて、削除されにくさと運用の分離を確認します。
- アクセス管理:多要素認証と管理者権限の分離。
- 保管方法:イミュータブル保管、オフラインまたは論理エアギャップ。
- 監視:異常な削除の検知と監査ログ。
バックアップ先が本番環境と同じ認証情報やネットワークに頼っていると、攻撃時に両方が同時に侵害される可能性があります。
個人データを扱う場合、個人情報保護委員会のガイドラインは、漏えい・滅失・毀損を防ぐため、必要かつ適切な安全管理措置を求めます。ただし、バックアップ製品の導入自体が一律に義務付けられているわけではありません。
設計では、アクセス制御と暗号化を中心に、安全管理措置を組み込みます。委託先の監督、削除・廃棄の記録、事案調査と報告判断も、設計に反映します(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
契約に入れる復元テストと障害時の支援範囲
契約では、日々の運用支援や復元テスト、終了時のデータの扱いを具体的に決めておきます。
- 障害対応:成否監視、容量予測、通知、一次対応を含みます。さらに、復元作業と整合性確認、休日・夜間の連絡も範囲に入れます。
- 復元テスト:実施者と頻度を決めておきます。少人数の場合は、月次テストや定例報告も支援に含めると続けやすくなります。
- 契約終了:返却形式、搬出費用、削除方法と証明、保存中の移行、他製品への切替条件。
- 依存回避:データの標準形式、設定のエクスポート、手順書の所有者、代替復元手段を定めます。
▶ 詳細はこちら:バックアップシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:バックアップシステム開発の発注/外注/依頼/委託方法について
バックアップシステムに関するよくある質問
導入前に相談が多い疑問を、質問の形でまとめました。費用や方式は企業ごとに異なるため、対象データ、復旧目標、担当者の体制に置き換えて判断してください。
中小企業にもバックアップシステムは必要ですか?
必要です。データ量が少なくても、復旧できなければ受注、請求、顧客対応が止まり、その損失はデータ量に比例しません。
現実的なのは、重要なサーバーやSaaSに対象を絞り、初期費用を抑えやすいクラウド型から始めて、月次の復元テストを含めて運用する方法です。
イミュータブルならランサムウェア対策は十分ですか?
十分とは限りません。削除や改ざんを防ぐ機能に加えて、侵害前のクリーンな世代を選べることも必要です。
管理者権限とネットワークを分離し、復元後の端末や認証基盤も安全に戻す必要があります。そのうえで、復旧訓練により、攻撃を受けた環境から隔離した場所へ戻せるかを検証します。
SaaSのデータはサービス側に任せればよいですか?
サービスの可用性と、利用者が任意の時点へデータを戻せることは、別の問題です。保護範囲や保存期間、削除後の復元の可否、障害時の責任の範囲を確認します。
必要なら、自社で定期的にエクスポートする方法もあります。退職者アカウント、共有領域、監査ログ、添付ファイルなど、標準の対象外になりやすいデータも確認します。
バックアップの仕組みをスクラッチ開発するべきですか?
独自画面、業務データ連携、監査レポート、復旧オーケストレーションに明確な要件があれば、既製エンジンと組み合わせた開発を検討します。
エンジンをゼロから作ると、整合性、暗号化、世代管理、異常時の復元、長期保守まで自社で担うことになります。
このため、一般には実績あるエンジンを採用し、業務固有の連携と運用設計へ開発費を配分するほうが安全です。
まとめ:復元できるバックアップシステムの設計
バックアップの成否は、取得回数ではなく、必要な時点のデータを許容時間内に安全な環境へ戻せるかで決まります。
資産を棚卸しし、業務ごとにRPO・RTOと保存期間を決めます。そのうえで、3-2-1やイミュータブル保管、権限の分離、復元テストを組み合わせます。
導入前に決めること
まず、対象データと依存関係、業務別のRPO・RTOを決めます。続いて、保存世代と保管場所、データ所在地、暗号鍵の管理者を定めます。さらに、保管方式、監視担当者、復元テストの頻度も固めておきます。
見積もりでは、初期構築、容量超過、通信、復元の費用を確認します。加えて、休日対応、保守、機器更新、契約終了時の搬出も含めて、総額で比べます。
小さな検証と復元訓練の運用への組み込み
導入時は、検証から本番運用へ段階的に進みながら、復元できる状態を確かめます。
- 全社一括の移行は避け、代表的なファイル、データベース、仮想マシンでPoCを行う。
- 取得成功だけでなく、復元時間、整合性、権限分離、異常通知、復元後の業務動作を確かめ、結果を要件に反映します。
- 本番後も、月次の小規模な復元と定期的なシステム復旧訓練を続けます。担当者が替わっても戻せる仕組みを育てます。
▼関連記事一覧
・バックアップシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・バックアップシステム開発でおすすめの開発会社/ベンダー6選と選び方
・バックアップシステム開発の見積相場や費用/コスト/値段について
・バックアップシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。