
GKE(Google Kubernetes Engine)は、複数のサービスで組む業務システムや、アクセス量が大きく変わるシステム、継続的にリリースするシステムを支えるコンテナの実行基盤です。業務要件に合う場合に、その強みを生かせます。
▼関連記事一覧
・Google Kubernetes Engineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Google Kubernetes Engineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Google Kubernetes Engineのシステム開発の見積相場や費用/コスト/値段について
・Google Kubernetes Engineのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Google Kubernetes Engineのシステムの概要
Google Kubernetes Engineのシステムは、業務アプリケーションをコンテナ単位で配備し、運用する仕組みです。また、Kubernetesを自社で構築・保守する負担も減らせます。
GKEは実行基盤を担い、業務要件や画面、データモデルは別途設計します。認証や外部サービス連携も、業務側で設計します。このため、どこまでがGKEの役割かを理解しておくことが、導入判断の出発点になります。
GKEが担当する範囲と担当しない範囲
導入判断では、GKEが担う基盤機能と、業務側で設計する領域を分けて確認します。
- 実行基盤:クラスタ、Pod、ノード、スケジューリング
- サービス運用:サービス公開とオートスケール
一般的な構成では、Cloud Load BalancingやCloud Armorで通信を受け、IngressまたはGatewayから複数のPodへ振り分けます。
Podの外側には、データベースやオブジェクトストレージ、メッセージングなどのマネージドサービスを配置します。
販売ルールや在庫計算、請求処理は、GKEが自動的に決めてくれるものではありません。権限設計や個人情報の保存方針も、業務側で設計します。
そのため、安全で高性能な業務システムは、GKEを採用しただけでは完成しません。アプリケーションと基盤を分けて設計し、両者をつなぐ運用ルールも決めておく必要があります。
KubernetesとGKEの違い
Kubernetesは、コンテナ化したアプリケーションを管理するオープンソースの仕組みです。
- Kubernetes:クラスタ、Pod、Deployment、Service、Namespaceなどの概念
- GKE:KubernetesをGoogle Cloud上で利用しやすくしたサービス
Kubernetesの標準的な概念を使うと、特定のクラウドに依存しにくい設計を目指せます。
自社で運用する場合は、コントロールプレーンやノードの保守、アップグレードを自社で設計し、維持します。さらに、可用性、監視、脆弱性対応も自社で担います。
GKEでは、Googleが管理する範囲が広がるため、アプリケーションと業務運用に集中しやすくなります。ただし、権限やネットワークの責任は残ります。イメージ、データ、アラートの扱いも、利用者が引き続き担います。
GKEで構築できるシステムの種類
GKEは、複数のサービスを組み合わせて運用するシステムと相性がよい基盤です。単一画面のシステムにも使えますが、Kubernetes特有の設計・監視・アップグレードまで含めると、運用が重くなりすぎることがあります。
作れるかどうかより、業務要件に対してGKEを使う合理性があるかを判定することが大切です。
販売管理・会員基盤・業務API
販売管理や受発注、会員・顧客管理では、フロントエンドや業務API、認証などを複数のサービスへ分けたい場合に、GKEを活用できます。バッチや通知も、同じように分けられます。
機能ごとに独立してリリースでき、アクセスが集中するAPIだけを増やす構成も取りやすい点が利点です。
Java、Node.js、Goなどで書かれた既存アプリケーションも、依存関係を整理してコンテナ化すれば移行候補になります。Pythonで書かれたものも対象になります。
IoT・データ処理・AI推論基盤
センサーや端末のイベントをメッセージング経由で処理するIoTシステムも、GKEの適用分野です。たとえば、リアルタイムAPI、非同期ワーカー、集計バッチを分けると、負荷の異なる処理を別々にスケールできます。
AI推論には、GPUなどの特定ハードウェアが必要になる場合があります。そのため、リソースの予約やアイドル時間を含めて費用と運用を評価します。モデル更新や推論遅延も、評価の対象です。
GKEが過剰になりやすいシステム
静的Webサイト、少数の定型API、アクセス変動が小さい小規模ツールでは、サーバーレス環境や既存SaaSのほうがシンプルな場合があります。
Kubernetes担当者がいないまま、特殊なノード設定や複雑なネットワークを求めるケースにも注意が必要です。
GKEが向くかどうか迷う場合は、まず最小構成でコンテナを動かしてみます。そのうえで、デプロイ、障害対応、スケール、監視にどれだけの作業が要るかを確認します。
GKEとGCP・Kubernetes・Cloud Runの違い
「GCP」と呼ばれることもあるGoogle Cloudは、計算やデータベース、ネットワークなどを含む、クラウドサービスの全体です。分析やAIも、その一部です。
GKEはGoogle Cloudのコンテナオーケストレーションサービスです。ただし、実用的な業務システムでは、GKE以外のサービスも組み合わせて使います。
GKEと自社Kubernetesの違い
自社で管理する場合は、クラスタの可用性やコントロールプレーンの保守を、自社の責任で実施します。ノード更新や容量計画、脆弱性対応も、自社で行います。
GKEは管理サービスの支援を受けられるため、プラットフォーム運用の工数を抑えやすくなります。
複数環境を同じ手順で再現したい場合や、リリース頻度を上げたい場合に、利点が出てきます。サービス単位でスケールしたい場合にも、同じ利点を得られます。
GKEとCloud Runの使い分け
Cloud Runでは、Deployment、Service、Namespaceなどを使わずに済み、複雑なスケジューリングも不要です。単純なWeb APIやイベント処理では、有力な選択肢になります。
- Cloud Run:少ない運用負担で実行し、リクエスト数に応じて自動スケール
- GKE:複数サービスの配置、Pod間通信、ネットワークポリシーの管理
特殊なハードウェアや既存のKubernetes資産を活かす場合も、GKEが候補になります。判断の基準は、必要な制御を効かせられるか、継続して運用できるかです。
GKEシステムの標準構成と主要コンポーネント
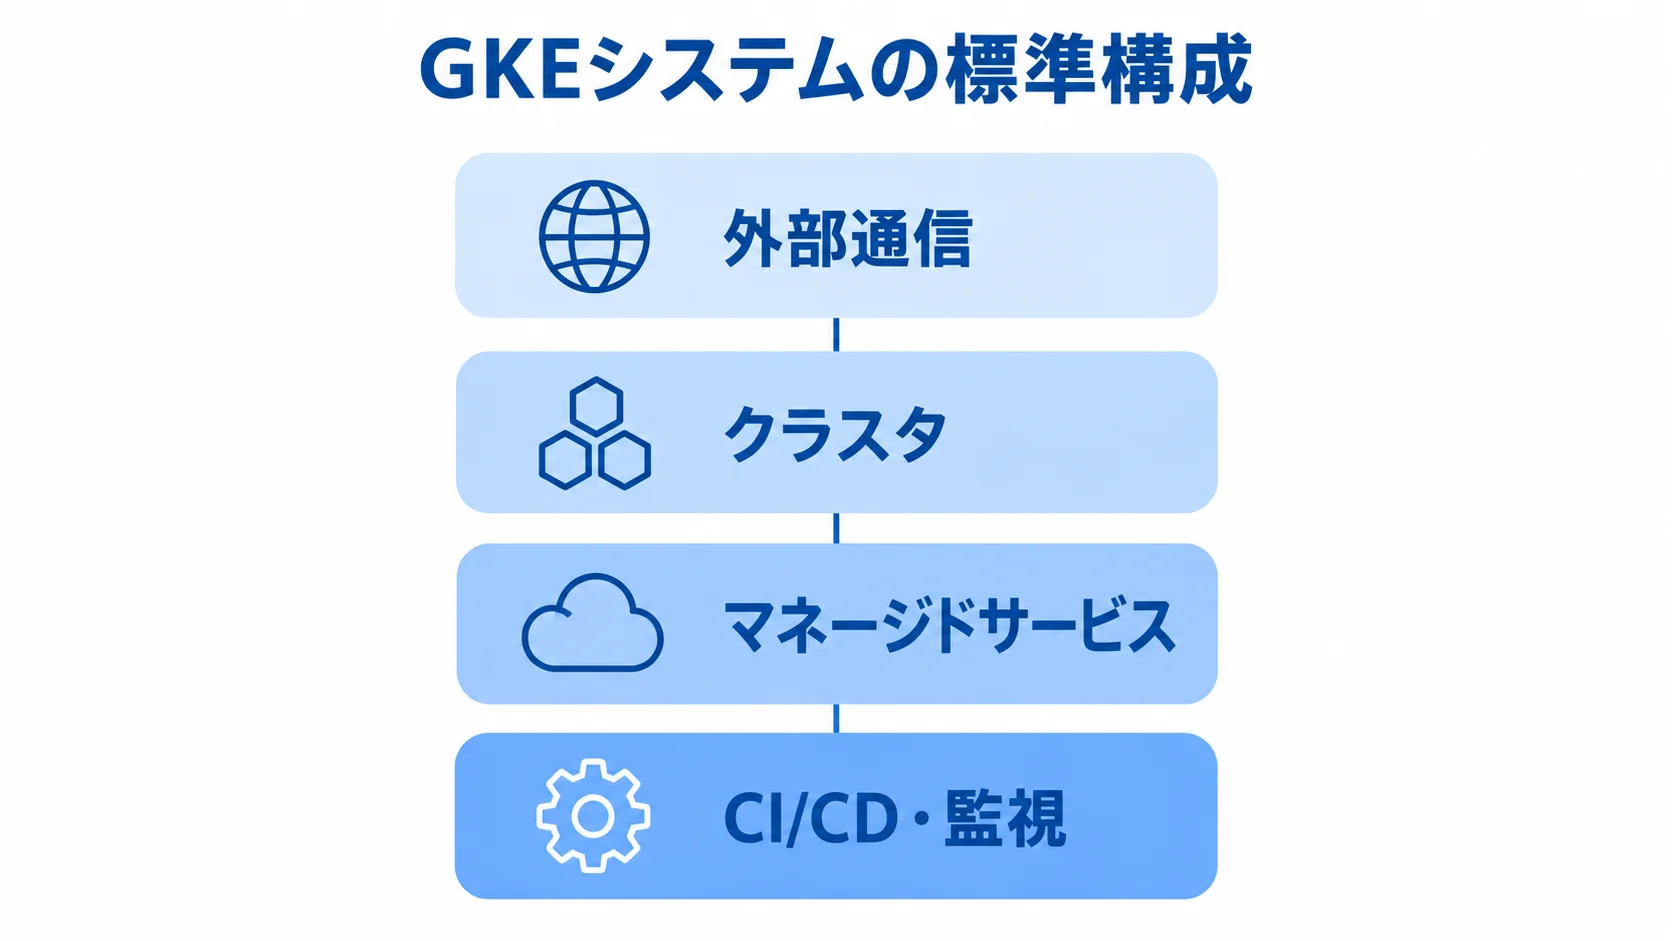
クラスタ内だけを見ると、GKEの設計で大事な要素を見落としてしまいます。そのため、外部公開や認証、データの保存を含めて、一体で設計します。イメージ管理、監視、バックアップ、CI/CDも、同じ設計の対象です。
開発、検証、本番の環境は分けて用意します。また、設定をコード化して、同じ手順を再現できるようにします。
外部通信とクラスタ
インターネットからの通信は、ロードバランサとWebアプリケーション防御を経由させ、そのあとIngressまたはGatewayへ通します。
クラスタは、ノード上で動くPodと、Podを安定して公開するService、更新を管理するDeploymentなどで構成されます。
Namespaceを分けておくと、環境、チーム、業務単位ごとに権限とコストを整理しやすくなります。
データベース・秘密情報・外部サービス
データの保存先と秘密情報の扱いは、運用の負担や接続方式を踏まえて決めます。
- データベース:Cloud SQLやSpannerなどのマネージドサービスを第一候補
- 外部サービス:画像・帳票はオブジェクトストレージ、非同期処理はメッセージングに分けて配置
- 秘密情報:認証情報を外部の秘密情報管理サービスに保管
データベースをPodに持たせると、設計が増えます。障害復旧やバックアップ、フェイルオーバーの設計に加えて、バージョン更新も考える必要があるためです。
分析用途はデータウェアハウスに分けておくと、処理の性質に合わせて拡張でき、費用の管理にも役立ちます。
APIキーやデータベースの認証情報は、ソースコードやコンテナイメージに埋め込まずに扱います。また、PodからGoogle Cloudのリソースへ接続する設計では、静的な鍵ファイルではなくWorkload Identity Federationを使います。
コンテナ・CI/CD・監視
コンテナを安全に配布し、稼働状況を把握する流れを作ります。
- イメージ管理:ソースコードをビルドしてコンテナイメージを作成し、Artifact Registryなどへ保管
- CI/CD:脆弱性スキャン、テスト、承認、段階的デプロイ、ロールバックの組み込み
- 監視:CPU使用率、リクエスト数、レイテンシー、エラー率、キュー滞留、DB接続数、Pod再起動回数の確認
Blue-GreenやCanaryリリースでは、全利用者へ一度に変更を届けず、エラー率や遅延を見ながら切り替えられます。
Cloud LoggingやCloud Monitoringを使い、リリース前にSLOを決めておきます。あわせて、アラートの通知先と一次対応者、エスカレーションの条件も決めます。
GKEシステム開発の進め方
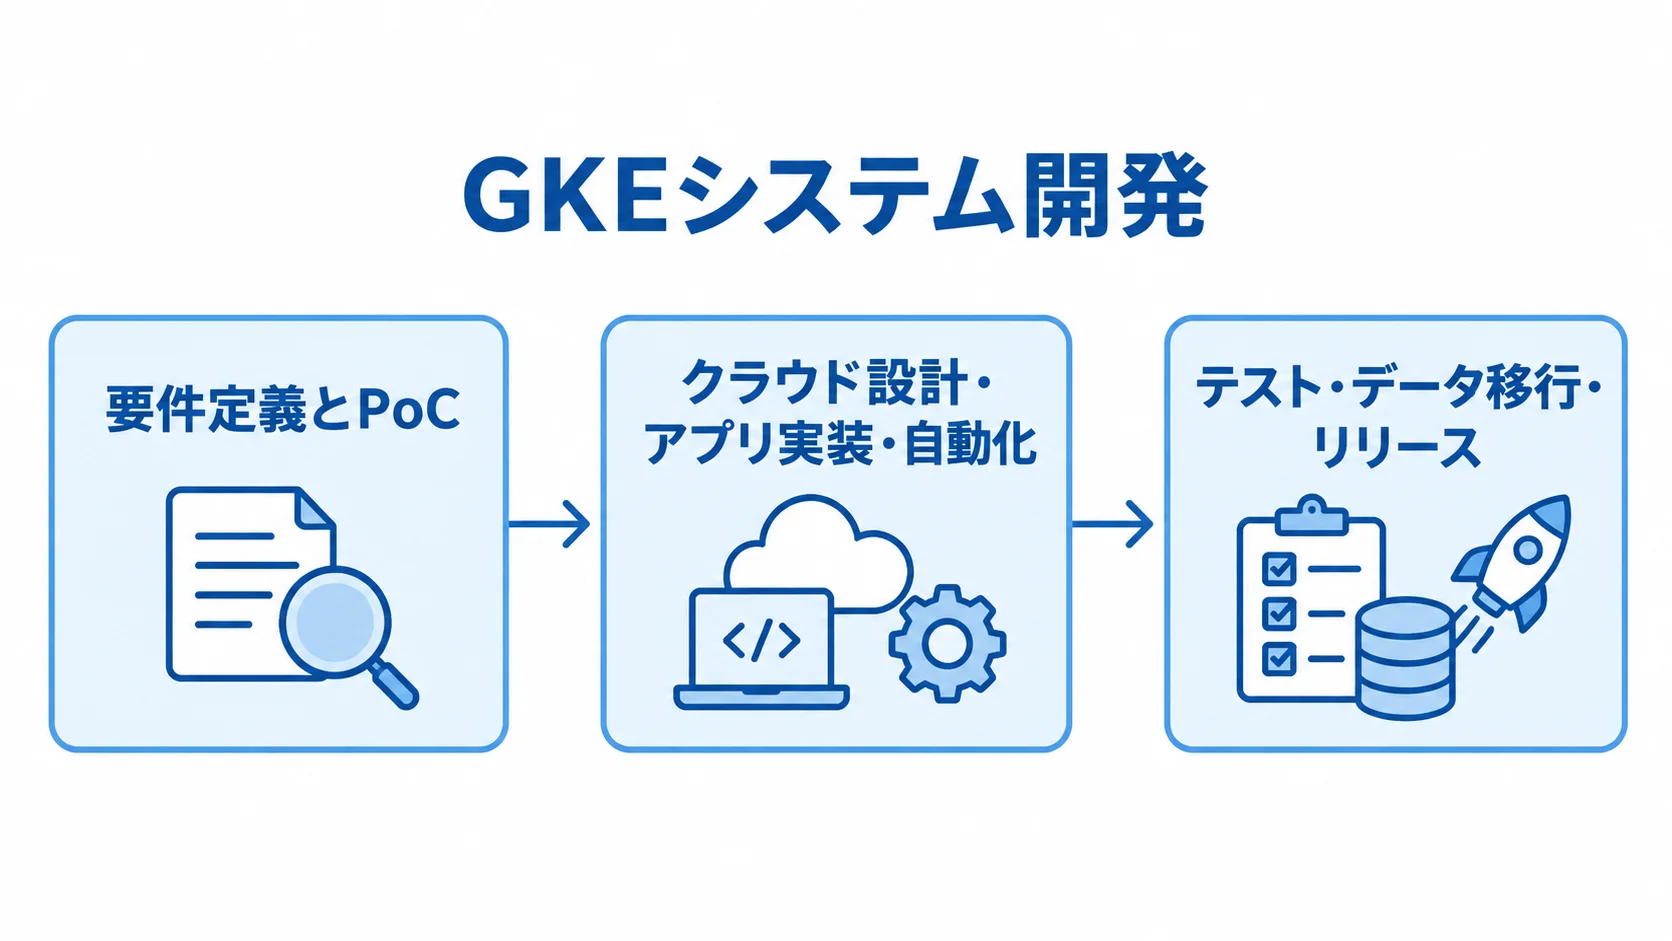
GKEの開発では、まず業務上の成果と非機能要件を明確にします。そのうえで、GKEを使う必要性を検証し、基盤とアプリを段階的に作ります。
最初から大規模なマイクロサービス化を目指さず、将来分割できる境界を決めたうえで、適切な単位から始めます。
▶ 詳細はこちら:Google Kubernetes Engineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義とPoC
要件定義とPoCでは、GKEが合うかどうかと、本開発の前に潜むリスクを確認します。
- 要件:業務フロー、利用者、データ分類、ピークアクセス、連携先の整理
- 運用品質:RTO・RPO、監査ログ、保守時間帯の整理
- 方式比較:GKE以外の選択肢、既存パッケージ・SaaSとの比較
- PoC:代表画面・APIのコンテナ化とデプロイの自動化
応答時間や復旧時間、同時処理件数は、クラスタ構成と費用に直結します。
PoCでは、DB接続や外部ネットワークに加えて、ログ、バックアップ復元、障害時の切り戻しも確認します。こうした検証は2〜6週間程度で済み、半年以上の本開発に潜むリスクを前倒しで発見できます。
クラウド設計・アプリ実装・自動化
クラウド基盤とアプリの設計では、再現性と継続運用を意識します。
- 基盤:組織、ネットワーク、環境分離、IAM、Kubernetes RBACの決定
- 自動化:TerraformなどのIaCによる、クラスタと周辺リソースの管理
- アプリ:Podのローカルディスクに依存しない水平スケール
- 品質:設定分離、ヘルスチェック、タイムアウト、リトライ、冪等性、終了処理
秘密情報や監視、バックアップも設計します。また、レビュー済みの変更だけが、環境に反映される流れを作ります。
サービス間の通信が増えると、一つの障害が他のサービスへ及ぶ範囲も広がります。そのため、分割は組織構造や変更頻度と合わせて決めます。
テスト・データ移行・リリース
本番移行に向けて、テスト・移行・リリース後の運用を確認します。
- テスト:機能、負荷、長時間稼働、障害注入、権限、脆弱性、復元、更新
- 移行:全件移行、差分同期、停止時間、整合性確認、切り戻しの設計
- 運用:SLOと費用の毎月の見直し
クラスタが動いているだけでは、業務継続性を証明できません。そのため、障害時に失われるコンポーネント、復旧手順、復元できるデータの範囲を確認します。
リリース後は毎月、SLOと費用を見直します。イメージ更新やGKEアップグレード、権限レビュー、アラートの整理も、運用の作業として扱います。
GKE AutopilotとStandardの選び方
新規開発では、ノードの管理をGoogle側に寄せられるAutopilotから検討すると、初期の運用負担を抑えやすくなります。
ノード設定やマシンタイプ、GPUを細かく選ぶ必要がある場合や、既存のKubernetes運用との互換性が重要な場合は、Standardが候補になります。
両者は、必要な制御とチームの運用能力を基準に選びます。
Autopilotが向いているケース
Autopilotは、ノード管理の負担とワークロードの特性を踏まえて検討します。
- 運用負担:ノード準備、スケール、セキュリティ設定、更新の軽減
- 適するシステム:新規開発や、APIとワーカーを継続してデプロイする構成
- 適するチーム:インフラより業務機能へ開発力を配分したいチーム
Autopilotは、Podのリソース要求を基準に計算資源を用意します。ただし、運用そのものが不要になるわけではありません。
PodのCPUやメモリの要求が過大だと、費用が膨らみます。また、アプリのエラーやDB遅延も、自動では解決しません。
リリースチャネルとメンテナンス時間帯は、事前に定めておきます。Podの分散やSLOも、あわせて決めておきます。
Standardが向いているケース
Standardは、必要な制御の範囲と、運用を担う体制を確かめて選びます。
- 細かな制御:ノードプール、マシンタイプ、OS、GPU、ディスク、配置、ネットワーク
- 既存資産:Kubernetesマニフェストや運用手順を移行する場合
- 特殊要件:特殊なデーモン、デバイス、異なるインフラ条件
ただし、自由度が高いほど、容量計画やノード更新、障害切り分けなどの責任が増えます。セキュリティ設定も、その対象です。
Standardでは、ノード管理者、月次アップグレードの担当者、休日や夜間の障害対応者を、契約・運用設計で明確にします。
選定時に確認する質問
ノードを直接制御する必要や、GPU・特殊ネットワークの要件があるかを確認します。また、毎月のアップグレードを担当できるかと、Pod単位とノード単位の課金の違いも確認します。
既存のマニフェストがAutopilotの制約に合うか、また、Standardから将来Autopilotへ移行できるかは、PoCで検証します。
GKEシステムの費用相場とコストの内訳
GKEの費用は、クラウド利用料と開発・運用費に分けて考えます。クラスタの料金だけでは、全体を判断できません。
費用には、ノードやPodの計算資源をはじめ、ストレージやロードバランサ、NAT、外向き通信などが含まれます。ログやバックアップ、監視の費用もかかります。GPUを使う場合は、その費用も加わります。
受託開発では、初期構築費と毎月の運用費を分けて見積もります。
▶ 詳細はこちら:Google Kubernetes Engineのシステム開発の見積相場や費用/コスト/値段について
GKEと周辺サービスの月額費用
月額費用は、クラスタの管理料と、Podの計算資源の課金条件を分けて見ます。
- 管理料:1クラスタ毎時0.10ドル、730時間で73ドル(出典:GKE公式料金表、2026年)
- Autopilot単価例:vCPU毎時0.0445ドル、メモリGiB毎時0.0049225ドル(出典:GKE公式料金表、2026年)
- 計算例:2 vCPU・8GiBを730時間で約94ドル、1ドル150円なら約1.4万円
請求アカウントには、月74.40ドル相当の無料枠があります。ただし、対象のクラスタやSKUには制限があり、Compute Engine、ストレージ、通信、ログなどが、すべて無料になるわけではありません。
Autopilotの一般的なワークロードでは、Podが要求するvCPUとメモリを基準に課金されます(出典:GKE公式料金表、2026年)。
金額は、為替やリージョン、割引によって変動します。ディスクやロードバランサ、外部通信でも変わります。
開発・構築の費用相場
受託開発費に公的な統一相場はありません。要件定義やクラウド設計、コンテナ化、IaC、CI/CDなどの範囲で変わります。監視、テスト、データ移行も、範囲に含まれるかで金額が動きます。
- PoC:初期10万〜50万円、2〜6週間程度
- 小規模な本番:100万〜500万円、3〜6か月程度
- 既存システム移行:500万〜3,000万円、6〜12か月程度の場合がある
- 大規模案件:3,000万円〜1億円以上、12〜18か月以上の場合もある
金額は個別見積ではなく、要件と体制によって大きく変わる概算です。発注時には、納品物と責任範囲も比べます。
既存システム移行の目安は、コンテナ化やマイクロサービス化、データ連携を含む場合です。段階移行や複数環境、性能試験を含む場合も、この目安に当たります。
大規模案件の目安は、複数リージョンや高可用性、規制対応を伴う場合です。24時間運用やGPUなどを伴う場合も、同じ目安に含まれます。
費用を抑えるための考え方
費用項目を整理する際は、利用状況やデータ量の変動も踏まえて見積もります。
- 利用量:クラスタ数、稼働時間、Pod要求、平均・ピーク負荷の見積もり
- データ・通信:データ量、保持期間、通信量の見積もり
- 初期費用:要件定義、設計、実装、テスト、移行、教育ごとの内訳
- 月額費用:クラウド、監視、バックアップ、保守、SRE対応ごとの内訳
Autopilotでは、リソース要求を実測に近づけておくことが大切です。一方で、Standardでは、ノードの稼働率と余剰容量を定期的に見直します。
2025年以降、複数クラスタ管理やポリシー管理などの機能が料金体系の中で整理されています(出典:GKE公式ブログ、2025年)。
機能を使えることと、運用設計が整っていることは別の話です。そこで、月次レポートにより、サービス、環境、チームごとの利用量と予算差異を確認します。
GKEシステムのセキュリティ・法令・運用
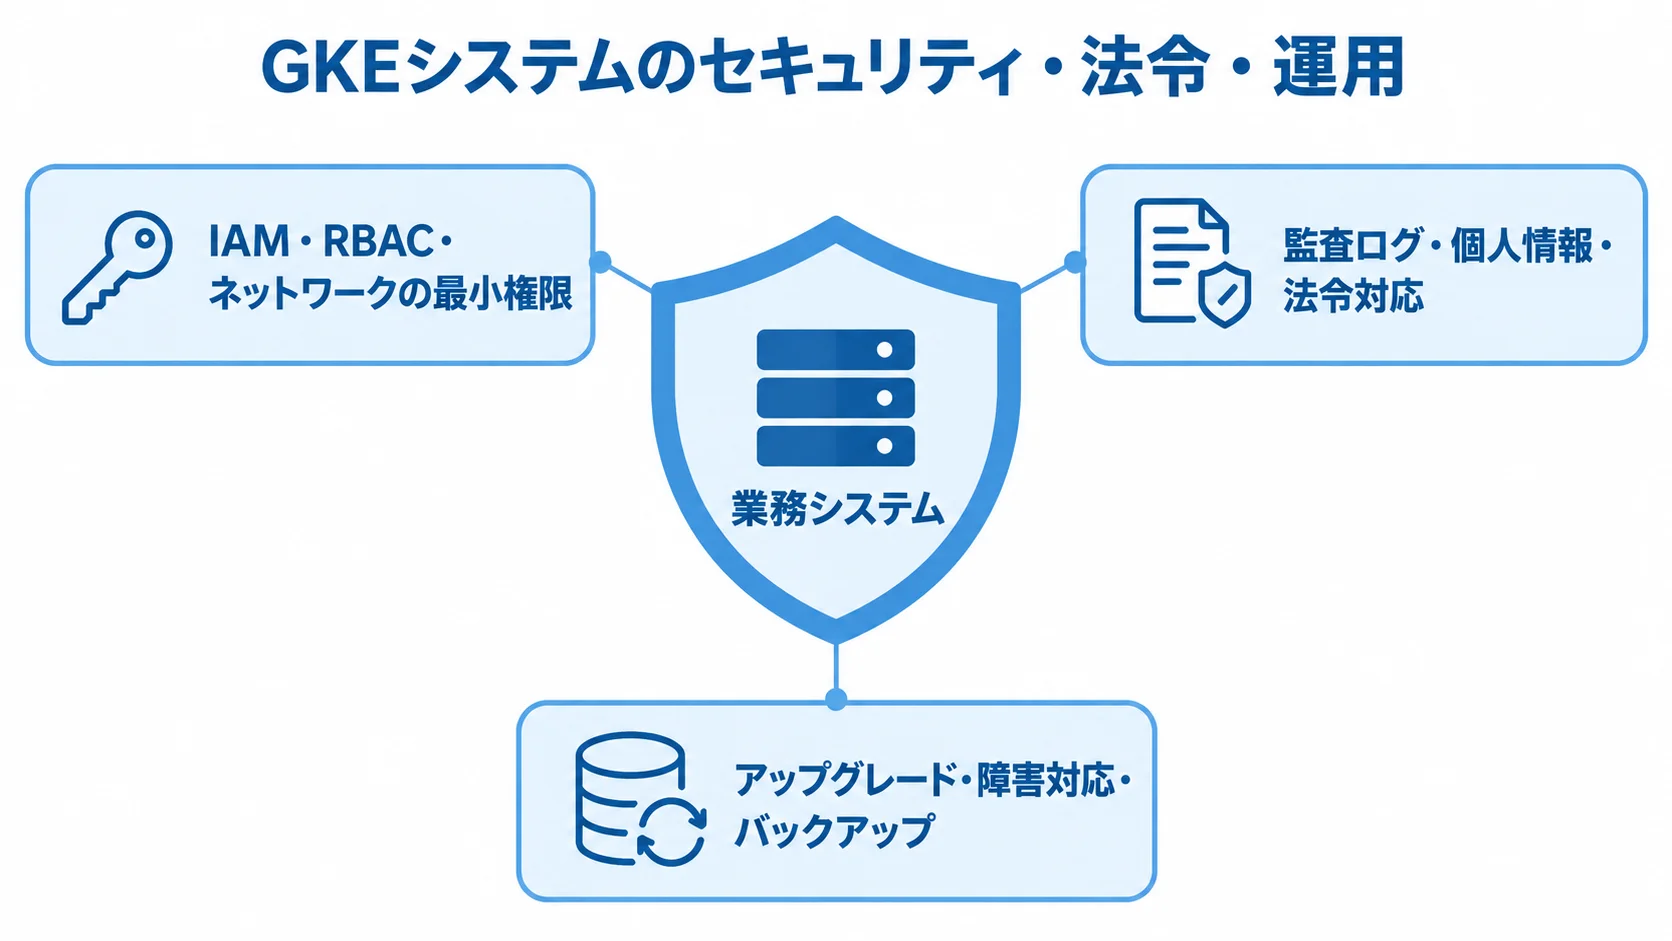
マネージドサービスでも、業務システムの安全性は自動では確保されません。そのため、責任共有モデルを前提に、認証・認可やネットワークを設計します。イメージや秘密情報、データ、監査ログ、更新、インシデント対応も、設計の対象になります。
個人情報や機密情報を扱う場合は、データ分類と委託先の管理を、要件定義の段階から行います。
IAM・RBAC・ネットワークの最小権限
アクセス権と通信経路は、環境ごとの境界を踏まえて、必要な範囲に絞ります。
- 権限管理:Google CloudのIAM、クラスタ内のKubernetes RBAC
- 最小権限:本番全体の管理権限を避け、Namespaceや業務単位で付与
- ネットワーク:環境分離、公開入口の限定、Pod間通信へのNetworkPolicy適用
- 管理API:エンドポイントへのアクセス範囲の限定
ノードのサービスアカウントについても、既定の広い権限に頼らず、専用アカウントと最小権限を設計します。
公式ガイドは、最小権限のファイアウォールや環境分離、Workload Identity Federationを推奨しています。秘密情報の外部保管も勧められています(出典:GKE公式セキュリティガイド、2026年)。
監査ログ・個人情報・法令対応
監査や法令対応では、記録の追跡性と個人情報の扱いを確認します。
- 操作記録:誰がいつAPIを呼び、設定変更やデータアクセスをしたかの追跡
- ログ管理:保存期間、改ざん防止、検索方法、閲覧権限、アラート条件の決定と、監査要件との照合
- 個人情報対応:所在、利用目的、委託契約、アクセスレビュー、削除・訂正の整理
ログには、個人情報やトークンが混ざることがあります。そのため、収集する項目とマスキングの方針も決めておきます。個人情報を扱う場合は、GKEの機能だけで法令への適合を判断してはいけません。
事故が起きたときの報告手順と復旧目標も定めておきます。規制のある業界では、自社の業務プロセスと証跡が監査に耐えられるかを確認します。
アップグレード・障害対応・バックアップ
安定運用には、更新前の検証と障害時の復旧準備が必要です。
- 更新確認:リリースチャネルや自動アップグレードの活用
- 事前検証:本番前のマニフェスト、アドオン、ネットワーク、監視の確認
- 復旧準備:DB、設定、イメージ、IaC、秘密情報の復元手順の文書化
- 障害対応:切り分け、ロールバック、告知、原因分析、再発防止の手順
GKEは継続的に更新されるため、開発時点の動作確認だけでは不十分です。公式情報では、リリースチャネルや自動アップグレードを使い、少なくとも月次で更新状況を確認する考え方が示されています(出典:GKE公式セキュリティパッチガイド、2026年)。
バックアップは、取得の可否ではなく、復元の可否で評価します。RTO・RPOに沿って、復元訓練を行います。
障害対応の担当者と時間帯も、明確にしておきます。
GKEシステム開発会社・ベンダーの選び方
GKEを構築する会社と、GKE上で業務アプリを開発する会社は、必ずしも同じではありません。クラスタを構築しただけでは、要件定義やデータ移行、業務テストが完結しない場合があります。利用者教育や保守運用まで含めて、確認が必要です。
発注時には、基盤とアプリのどこまでを誰が受け持つかを明確にします。また、設計書、IaC、マニフェスト、CI/CD設定、監視定義の納品範囲も確認します。
GKEと業務システムの実績
導入社数や認定数だけで判断せず、自社に近い難易度の事例を確認します。
StandardとAutopilotの使い分けや複数環境、TerraformなどのIaCの実績を質問します。CI/CDの経験も、あわせて聞きます。監視やデータ移行の担当範囲、性能改善、障害対応も確認します。
可能であれば、リリース頻度や処理時間、復旧時間、クラウド費用について、改善の前後を数字で示してもらいます。
保守体制と発注前の確認項目
保守契約と見積もりでは、対応条件や作業範囲を具体化して比較します。
- 対応条件:24時間か営業時間内か、SLO、一次応答時間の確認
- 保守契約:障害時の連絡経路、アップグレード実施者、脆弱性修正期限、バックアップ復元訓練、費用最適化レポートの頻度の明記
- 内製化:引き継ぎ期間、運用手順、教育、コードと設定の所有権の確認
- 費用比較:初期費用とクラウド月額を分け、前提・除外・追加費用の発生条件まで並べて比べる(価格だけで判断しない)
見積依頼書には、クラスタモードやリージョン、可用性を含めます。利用者数やピークアクセス、データ量も含めます。
CI/CD、監視、セキュリティ、移行、保守、IaCの納品範囲も示します。
▶ 詳細はこちら:Google Kubernetes Engineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Google Kubernetes Engineのシステム開発の発注/外注/依頼/委託方法について
GKEシステム開発で起こりやすい失敗と対策
設計を急ぐと、クラスタは動いても業務が安定しない状態になりがちです。
失敗を技術の設定だけの問題として扱わず、要件、責任の分け方、運用、費用の見落としとして整理します。そのため、早い段階で小さく検証し、実測値をもとに判断します。
最初から複雑な構成にしてしまう失敗
サービスを細分化し、複数クラスタや高度なサービスメッシュまで最初から導入すると、開発・監視・障害対応の負担が急増します。
業務上の境界が明確で、独立して変更や拡張をする価値が高いサービスに絞ります。そのうえで、将来の分割できる余地を残し、運用チームが理解できる構成から始めます。
マネージドサービスなら運用は不要という誤解
Autopilotでも、アプリのリソース要求やデータベース、権限は残ります。ログやバックアップ、障害対応も、引き続き必要です。さらに、Standardではノード運用も加わります。
RACIなどで担当を一覧にし、平常時に加えて、バージョン更新と障害時の作業も訓練します。
後から確認するクラウド費用の超過
稼働後に初めて請求額を見ると、予算を超えることがあります。ログ量や外向き通信、常時稼働の検証環境、過大なPod要求、バックアップ保持期間などが、その原因になります。
環境別・サービス別に予算とアラートを設定し、負荷試験の結果から月額を試算します。そのうえで、費用を削る際に可用性や監査要件を損なわないよう、削減できる項目と守るべきSLOを分けて考えます。
Google Kubernetes Engineのシステムに関するよくある質問
導入前には、技術の難しさ、費用、既存システムとの互換性、担当者のスキル、法令対応について質問が寄せられます。このうち特に確認される3つの疑問に、直接答えます。
GKEではどのような業務システムを構築できますか?
コンテナ化できるシステムの多くを構築できます。たとえば、販売管理や会員基盤、業務APIなどが例です。IoTデータ処理、非同期バッチ、決済周辺、AI推論も、同様に構築できます。
GKEは実行基盤なので、業務機能やデータベースは別途設計します。そのうえで、可用性や性能、セキュリティの要件に合うサービスを組み合わせます。
GKEのシステム開発にはいくらかかりますか?
クラウド利用料は、GKEの管理料に加えて、計算資源やストレージ、通信などの料金からなります。ログやバックアップの費用も含まれます。
開発費はPoCで10万〜50万円、小規模な本番システムで100万〜500万円、既存システムの大規模移行で500万〜3,000万円以上が目安です。
金額は、要件や期間、体制によって変わります。そのため、初期費用と月額のクラウド費用、保守費用を分けて見積もります。
Kubernetesの専門家がいなくてもGKEを導入できますか?
導入すること自体は可能ですが、専門家が不要になるわけではありません。
Autopilotでノード管理の負担を減らしても、コンテナ化や権限、ネットワーク、監視の知識は必要です。バックアップやアップグレード、障害対応についても、担当者の理解が求められます。
社内に経験者が少ない場合は、PoCから運用設計、引き継ぎまで支援できる体制を用意します。
まとめ
GKEは、コンテナ化した業務アプリを継続的に配備・拡張・監視する実行基盤です。
採用の判断では、複数サービス、負荷変動、継続的デリバリー、コンテナ標準化、既存資産との互換性を見ます。
単純なシステムでは、運用負担の小さいサービスや既存パッケージのほうが適する場合もあります。
最小構成での検証と本番への移行
導入は、要件定義とPoCから始め、クラウド設計、アプリ実装、テスト、移行、運用訓練の順で行います。
AutopilotとStandardは、必要な制御と運用能力を基準に選びます。クラウド費用と開発・保守費用は、分けて見積もります。
セキュリティや監査、バックアップ、アップグレード、障害対応は、後回しにしません。実測値と復元訓練で、本番への準備状況を確認します。
ベンダー選定での納品範囲と運用責任の比較
開発会社は、GKEの構築経験に加えて、業務要件やデータ移行の経験を確認します。さらに、IaCやCI/CD、監視、セキュリティ、保守、内製化支援の範囲も確かめます。
GKEを導入すること自体を目的にせず、業務の成果と利用者の安定運用につながる構成かを比べます。そうした比較が、長期的な成功につながります。
▼関連記事一覧
・Google Kubernetes Engineのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Google Kubernetes Engineのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Google Kubernetes Engineのシステム開発の見積相場や費用/コスト/値段について
・Google Kubernetes Engineのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。